André Sobotta - moto GmbH & Co.KG
Specializzazioni


Tecnologia per recuperare i tuoi dati!
Decifra il ransomware Cactus
Hai dei file criptati dal ransomware Cactus? Le nostre soluzioni specializzate possono ripristinare efficacemente le tue informazioni.
- Oltre 25 anni di esperienza
- Presente in 7 paesi
- Supporto multilingue
SERVIZI IN TUTTO IL MONDO
CASI DI ATTACCO LOCKBIT
CASI DI ATTACCO BLACKCAT
CASI DI ATTACCO DI HIVE LEAKS
CASI DI
ATTACCO DI AKIRA
CIFRA RISPARMIATA SENZA TRATTATIVA CON GLI HACKER
* dati fino al 2025


Recupera i file criptati dal ransomware Cactus
Se i tuoi dati sono stati criptati dal ransomware Cactus, devi agire rapidamente.
Lo scopo di questo movimento nella rete, oltre a compromettere quante più informazioni possibile, è quello di ridurre le possibilità di recupero senza pagare il riscatto. Gli hacker cercano di generare uno scenario di caos, aumentando la pressione sulla vittima per indurla a pagare nella speranza di recuperare i dati tramite la decrittazione.
Il pagamento del riscatto non è raccomandato dalle autorità, poiché ciò incentiva nuovi attacchi. Inoltre, la vittima non può essere certa che i dati vengano effettivamente decrittografati o che la chiave fornita funzioni.
Gran parte dei gruppi criminali conduce attacchi tramite terzi, in quella che è conosciuta come tattica RaaS (Ransomware as a Service). Questa pratica introduce un ulteriore livello di complessità nella negoziazione del riscatto, poiché in molti gruppi esistono conflitti interni che possono compromettere la consegna della chiave di decrittazione.
Il team di Digital Recovery opera da anni nel recupero di dati crittografati da ransomware e comprendiamo che il recupero delle informazioni è sempre la soluzione più efficace. Questo può essere fatto tramite backup propri dell’azienda o con soluzioni specializzate come quelle che offriamo.
Aziende di varie dimensioni e provenienti da tutto il mondo hanno risparmiato migliaia di dollari grazie alle nostre soluzioni, scegliendo il nostro supporto specializzato invece di pagare direttamente i criminali digitali.
Possiamo aiutarti: abbiamo la soluzione per la decrittazione dei file crittografati dal ransomware Cactus.
Perché scegliere Digital Recovery per decriptare il ransomware Cactus?
- Tecnologia Esclusiva (TRACER): Con la nostra tecnologia esclusiva TRACER possiamo recuperare con successo dati criptati dal ransomware Cactus, ottenendo risultati positivi anche nei casi più difficili.
- Team Altamente Specializzato: Disponiamo di specialisti esperti e certificati con ampia esperienza pratica in casi reali di ransomware, garantendo un approccio tecnico e strategico personalizzato per ogni situazione.
- Esperienza Globale Comprovata: Con una presenza internazionale che supera i 25 anni, la nostra azienda serve clienti in mercati strategici quali Stati Uniti, Germania, Regno Unito, Spagna, Italia, Portogallo, Brasile e America Latina, fornendo un supporto efficiente e multilingue adattato alle specifiche normative di ciascuna regione.
- Riservatezza Garantita: Tutti i nostri servizi rispettano le attuali normative sulla protezione dei dati. Forniamo rigorosi accordi di riservatezza (NDA), garantendo completa sicurezza legale per le aziende colpite.
- Soluzioni Personalizzate: Forniamo soluzioni personalizzate compatibili con una varietà di dispositivi di archiviazione, coprendo server, storage (NAS, DAS e SAN), sistemi RAID di qualsiasi livello, database, macchine virtuali, nastri magnetici, tra gli altri.
Siamo
sempre online
Compila il modulo o seleziona la forma di contatto che preferisci. Ti contatteremo per iniziare a recuperare i tuoi file.
Storie di successo
Cosa dicono di noi i nostri clienti
"Abbiamo avuto un grave problema dopo un'interruzione di corrente di un server NAS in Raid 5. Ho contattato immediatamente DIGITAL RECOVERY. Dopo alcuni giorni di duro lavoro il problema è stato risolto."
"Uno dei nostri server raid si era fermato. Dopo vari tentativi senza risolvere il problema abbiamo trovato DIGITAL RECOVERY e 5 ore dopo, alle 4 del mattino, i dati sono stati recuperati."
"Abbiamo incaricato DIGITAL RECOVERY di un caso particolare (di perdita di dati) in uno storage raid 5. Digital Recovery ha recuperato i 32 milioni di file del cliente lasciandolo estremamente soddisfatto."
"Senza dubbio la migliore azienda di recupero dati dell'America Latina. Il contatto Digital Recovery sarà sempre salvato sul mio telefono, perché inevitabilmente ne avrò di nuovo bisogno."
"La qualità del servizio è eccellente. L'attenzione al servizio clienti è gratificante e il feedback che riceviamo ci rassicura sulla fiducia nel lavoro e nella dedizione."
Cliente dal 2017
"Ottima azienda, mi hanno salvato da un grosso problema! Consiglio, servizio veloce, i miei ringraziamenti al team di Digital Recovery per l'attenzione e la rapida soluzione del problema! Mostra"
"È la seconda volta che conto con l'agilità e la professionalità del team di Digital Recovery, sono molto esperti e agili. Raccomando a tutti"
"Mi hanno aiutato a recuperare alcuni dati che pensavo fossero andati persi. Ho avuto un'ottima esperienza con il team per la sua calma, agilità e trasparenza."
Le risposte dei nostri esperti
L’attacco ransomware Cactus avviene generalmente attraverso fasi ben definite:
- Infiltrazione silenziosa: Inizialmente il ransomware si infiltra attraverso campagne di phishing, inviando email fraudolente o allegati dannosi alle vittime. Un altro approccio comune consiste nello sfruttare vulnerabilità tecniche esistenti in sistemi obsoleti, come falle di sicurezza nei software o connessioni remote non protette (RDP).
- Mappatura e neutralizzazione dei backup: Dopo l’infiltrazione iniziale, il ransomware esegue una mappatura dettagliata della rete interna, mirata a file strategici e backup disponibili o connessi online, puntando a neutralizzare questi backup per impedire il recupero rapido.
- Crittografia massiva dei file: Una volta completata la mappatura dei file importanti, il ransomware avvia prontamente la crittografia. File vitali come database, sistemi ERP, macchine virtuali e sistemi RAID risultano generalmente colpiti, provocando la completa inaccessibilità ai dati.
- Estorsione finanziaria: Al termine della crittografia dei file, i criminali solitamente lasciano una richiesta di riscatto. Generalmente, le istruzioni guidano le vittime a comunicare tramite canali sicuri o nel dark web, specificando pagamenti in criptovalute per ostacolare il tracciamento finanziario.
Quanto costa decriptare il ransomware Cactus?
Quanto tempo richiede il recupero dei dati?
Il periodo necessario per ripristinare i file può variare notevolmente in funzione delle specificità dell’attacco. Di solito, il processo richiede da alcuni giorni a qualche settimana, con tempi influenzati da fattori come la quantità di dati crittografati, la complessità dell’attacco, la dimensione della rete colpita e la qualità dei backup disponibili.
Una volta effettuata la diagnosi iniziale, che avviene entro le prime 24 ore lavorative dal tuo contatto, ti forniremo una stima precisa e dettagliata dei tempi necessari per completare con successo il recupero dei dati.
Esiste una garanzia per il recupero dei dati?
Considerata la complessità tecnica degli attacchi ransomware, nessuna azienda responsabile può garantire in anticipo il recupero completo dei file. Ogni incidente presenta aspetti tecnici unici, come diversi algoritmi crittografici e metodi specifici impiegati dai criminali.
Tuttavia, Digital Recovery dispone di tecnologie specializzate ed esclusive, come la soluzione proprietaria TRACER, che raggiunge un alto tasso di successo nel recupero dei file crittografati da ransomware.
Gli ultimi approfondimenti dei nostri esperti
The Gentlemen Ransomware: come funziona e come recuperare i dati
Il ransomware The Gentlemen è tra le operazioni ransomware che hanno registrato la crescita maggiore dalla seconda metà del 2025. A differenza delle campagne automatizzate
Ransomware Qilin: come funziona e come recuperare i dati
Il ransomware Qilin è tra le operazioni ransomware più attive e strutturate del mercato. Conosciuto inizialmente anche come Agenda, il gruppo opera attraverso il modello
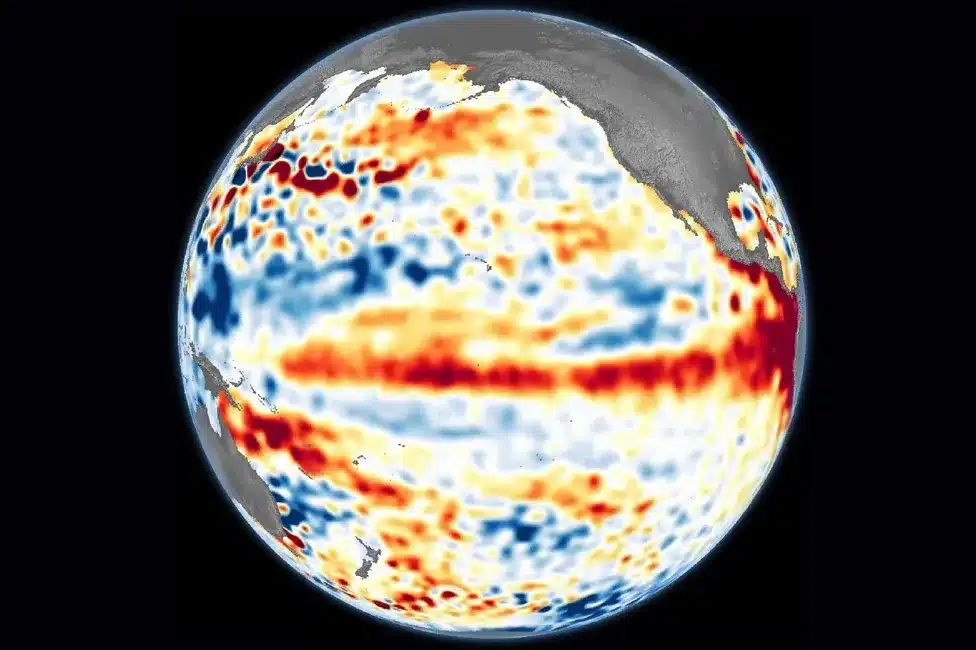
El Niño e perdita di dati: come proteggere server, sistemi RAID e backup
El Niño può provocare cambiamenti significativi nei modelli delle precipitazioni e delle temperature in diverse regioni dell’America meridionale. Sebbene il fenomeno non causi direttamente la
Cosa c'è da sapere
Come prevenire un attacco ransomware Cactus?
- Mantenere il sistema operativo e i software aggiornati: i produttori rilasciano costantemente aggiornamenti di sicurezza che correggono eventuali vulnerabilità presenti.
- Utilizzare software antivirus e firewall: questi strumenti possono aiutare a rilevare e prevenire gli attacchi ransomware.
- Fare attenzione ai messaggi di posta elettronica: non aprire allegati o cliccare su link sospetti provenienti da mittenti sconosciuti.
- Effettuare il backup dei dati: è importante creare regolarmente una copia dei dati importanti in modo che, in caso di attacco ransomware, sia possibile recuperare i file senza dover pagare il riscatto.
- Formazione dei dipendenti: è importante che tutti i dipendenti siano a conoscenza dei rischi e siano formati per evitare di cadere in trappola, ad esempio, evitando di aprire allegati sospetti o cliccare su link sconosciuti.
Qual è il mezzo di accesso più comunemente utilizzato dagli hacker di Cactus per introdursi negli ambienti?
Esistono diverse strategie utilizzate dai criminali, le principali sono: Download di file infetti, link dannosi, attacchi via RDP, Phishing, campagne di e-mail di spam, tra gli altri.
Tutti hanno la stessa intenzione, quella di accedere al sistema della vittima senza che questa se ne accorga. Per farlo, il ransomware si mimetizza nel sistema in modo da non essere rilevato dai sistemi di difesa.
Nelle tattiche che dipendono dall’azione di un utente, vengono applicate tattiche di phishing in modo che la vittima scarichi inconsapevolmente il ransomware Cactus nel sistema.
Esiste un comportamento del mio server che posso analizzare per sapere se sono stato attaccato da un Ransomware Cactus?
Cosa succede se non pago il riscatto a Cactus?
- Perdita dei dati: gli hacker potrebbero eliminare permanentemente i file crittografati, rendendo impossibile il loro recupero.
- Diffusione dei dati: gli hacker potrebbero minacciare di divulgare i dati sensibili o privati rubati, causando danni reputazionali e finanziari.
- Richieste di pagamento aggiuntive: gli hacker potrebbero continuare a richiedere ulteriori pagamenti, nonostante il primo rifiuto.
- Nuovi attacchi: se gli hacker hanno già avuto accesso al sistema, potrebbero tentare di attaccare nuovamente o di diffondere il ransomware ad altri sistemi.