O The Gentlemen ransomware está entre as operações de ransomware que mais cresceram desde o segundo semestre de 2025. Diferentemente de campanhas automatizadas que atacam indiscriminadamente, seus afiliados estudam a infraestrutura da vítima, identificam as ferramentas de segurança utilizadas e adaptam o ataque para superar as defesas encontradas.
O grupo opera no modelo Ransomware-as-a-Service, conhecido como RaaS. Nesse sistema, os responsáveis pelo The Gentlemen desenvolvem o ransomware, mantêm a infraestrutura de vazamento, administram as chaves de descriptografia e fornecem ferramentas para afiliados que realizam as invasões.
A operação também utiliza dupla extorsão. Antes de criptografar os arquivos, os criminosos podem copiar informações confidenciais e ameaçar divulgá-las caso o pagamento não seja realizado. Isso significa que uma empresa pode enfrentar simultaneamente a indisponibilidade dos sistemas e uma possível violação de dados.
Pesquisadores identificaram variantes capazes de atingir Windows, Linux e ambientes VMware ESXi. Além disso, o ransomware pode interromper processos relacionados a virtualização, bancos de dados, aplicações corporativas e softwares de backup antes de iniciar a criptografia.
Para uma organização afetada, compreender o funcionamento da ameaça é apenas a primeira etapa. Também é necessário impedir sua propagação, preservar evidências, analisar os backups e avaliar tecnicamente as possibilidades de recuperação dos dados criptografados pelo The Gentlemen.
A Digital Recovery já recuperou mais de 10 TB em um incidente real envolvendo esse ransomware.

O que é o ransomware The Gentlemen?
O The Gentlemen é uma operação de ransomware que surgiu em meados de 2025. Inicialmente, teria funcionado como um grupo fechado, passando a oferecer seu ransomware para afiliados por volta de setembro do mesmo ano. A Microsoft acompanha os operadores da plataforma sob a identificação Storm-2697.
Relatórios de inteligência apontam que integrantes da operação possivelmente atuaram anteriormente como ArmCorp, um afiliado do ransomware Qilin. Essa relação deve ser entendida como uma avaliação baseada em pesquisas e informações públicas, não como uma confirmação oficial sobre todos os participantes do grupo.
No modelo RaaS, existe uma divisão de responsabilidades. Os operadores mantêm o malware, o painel dos afiliados, o site de vazamento e os mecanismos de negociação. Os afiliados são responsáveis por obter acesso à rede, movimentar-se pela infraestrutura, roubar os dados e executar o ransomware.
Um dos fatores que ajudaram a atrair afiliados foi a oferta de uma participação de até 90% nos valores pagos pelas vítimas. Esse percentual é superior ao normalmente observado em outros programas de ransomware, que costumam reservar uma parcela maior para os operadores.
O nome e a identidade visual do grupo são inspirados na estética associada às produções de Guy Ritchie. Entretanto, a apresentação sofisticada não é seu principal diferencial. O perigo está na capacidade de personalizar os ataques, desenvolver ferramentas próprias e alterar o método de invasão conforme as defesas encontradas na empresa.
Por que o The Gentlemen cresceu tão rapidamente?
O crescimento do The Gentlemen está relacionado à combinação entre um programa financeiramente atraente para afiliados e um conjunto avançado de ferramentas disponibilizadas pelos operadores.
Em vez de fornecer apenas o programa responsável pela criptografia, o grupo mantém recursos voltados ao roubo de credenciais, reconhecimento de rede, movimentação lateral e desativação de soluções de segurança.
Até 7 de julho de 2026, fontes monitoradas pela Unit 42 contabilizavam 580 vítimas reivindicadas em 77 países desde o início da operação. Desse total, 103 pertenciam ao setor de manufatura. O número de vítimas reivindicadas no primeiro semestre de 2026 foi mais de seis vezes superior ao registrado nos últimos meses de 2025. Esses dados representam organizações anunciadas pelo grupo e não necessariamente todos os incidentes ocorridos ou confirmados de maneira independente.
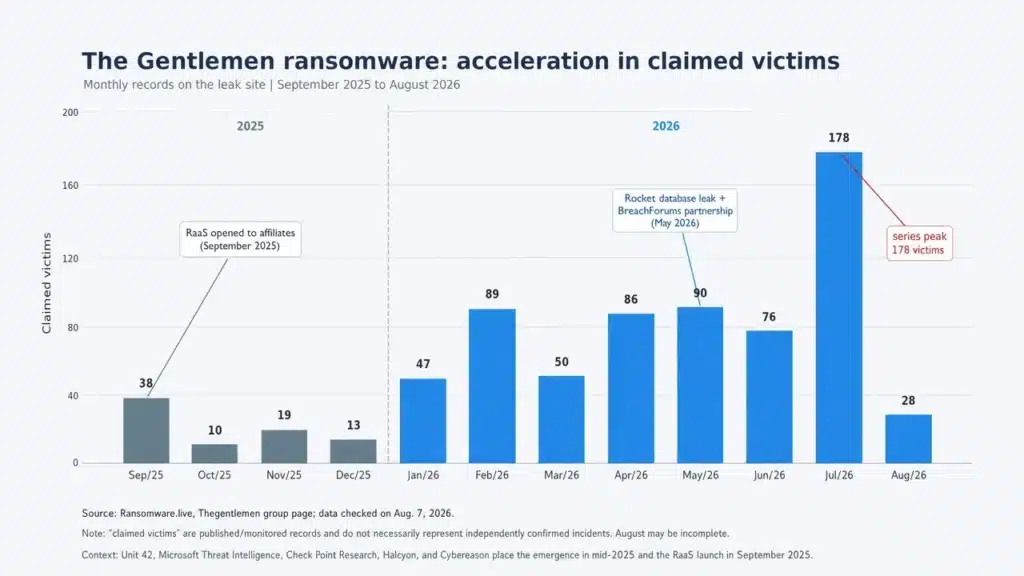
A atuação também não está concentrada somente nos Estados Unidos. Pesquisas da ESET identificaram vítimas no Sudeste Asiático, na América do Sul e na Europa Ocidental, incluindo organizações brasileiras. No Brasil, foram observados casos relacionados a educação, saúde, tecnologia, manufatura, agronegócio, construção e serviços empresariais.
Outro fator relevante é a capacidade de adaptação durante a invasão. Quando determinada ferramenta é bloqueada, os afiliados podem modificar scripts, trocar recursos ou utilizar mecanismos diferentes para continuar a operação. Dessa maneira, cada ataque pode apresentar uma combinação particular de ferramentas e técnicas.
Como acontece um ataque do The Gentlemen ransomware?
O processo de criptografia costuma representar a etapa final do ataque. Antes disso, os invasores precisam entrar na rede, obter privilégios elevados, localizar ativos importantes e enfraquecer as defesas da organização.
Acesso inicial
O primeiro acesso pode ocorrer por meio de:
- vulnerabilidades em firewalls, VPNs e outros dispositivos de borda;
- interfaces de administração expostas à internet;
- credenciais roubadas ou vazadas;
- ataques de força bruta;
- acessos remotos sem autenticação multifator;
- serviços fornecidos por initial access brokers;
- contas de fornecedores ou terceiros comprometidas.
Pesquisas da Unit 42 relacionaram o grupo à exploração de equipamentos expostos, credenciais comprometidas, ataques de força bruta e colaboração com intermediários especializados em vender acessos a redes corporativas.
Essa variedade significa que não existe uma única vulnerabilidade ou método responsável por todos os ataques. A porta de entrada depende das condições encontradas em cada organização e das habilidades do afiliado envolvido.
Reconhecimento da infraestrutura
Depois de entrar na rede, os invasores procuram entender como o ambiente está organizado. Ferramentas como Advanced IP Scanner e Nmap podem ser utilizadas para localizar servidores, estações, controladores de domínio e interfaces administrativas.
O reconhecimento também inclui o Active Directory. Os operadores procuram contas privilegiadas, grupos administrativos, servidores de virtualização, sistemas de backup e dispositivos que armazenam informações críticas.
Essa etapa ajuda os criminosos a identificar os sistemas que precisam ser comprometidos para causar o maior impacto possível.
Roubo de credenciais e elevação de privilégios
Credenciais obtidas durante a invasão permitem que os atacantes ampliem o controle sobre a infraestrutura. Contas administrativas podem ser usadas para acessar compartilhamentos, alterar configurações, criar tarefas, executar programas remotamente e alcançar diferentes segmentos da rede.
A ESET também associou a afiliados do grupo uma ferramenta de roubo de credenciais denominada OxideHarvest. A presença desse recurso demonstra que o acesso às contas continua sendo uma parte importante do ecossistema operacional do The Gentlemen.
Quando o domínio é comprometido, os invasores podem utilizar políticas de grupo, o compartilhamento NETLOGON e outros mecanismos administrativos legítimos para distribuir arquivos e comandos simultaneamente.
Desativação de antivírus e EDR
Uma das características mais importantes da operação é o desenvolvimento do GentleKiller, um conjunto de ferramentas criado para interromper soluções de EDR e outros mecanismos de segurança.
A ESET identificou pelo menos oito variantes do GentleKiller que abusam de drivers vulneráveis ou maliciosos. Essa técnica é conhecida como Bring Your Own Vulnerable Driver, ou BYOVD. O invasor instala um driver com uma vulnerabilidade conhecida e utiliza seus privilégios no sistema para encerrar processos de segurança.
O grupo também integra ferramentas externas ou vazadas, como HexKiller, ThrottleBlood e HavocKiller. Os operadores adaptam esses recursos, aplicam mecanismos de camuflagem e os disponibilizam aos afiliados.
Essa estrutura reduz a necessidade de cada afiliado desenvolver seu próprio método de evasão. Também permite que o grupo reaja rapidamente quando novas provas de conceito ou drivers vulneráveis são divulgados.
Além dessas ferramentas especializadas, o ransomware pode executar comandos para:
- desativar o monitoramento em tempo real do Microsoft Defender;
- adicionar arquivos e volumes às listas de exclusão;
- desabilitar o firewall do Windows;
- excluir cópias de sombra;
- limpar logs do sistema;
- apagar históricos do PowerShell;
- remover registros relacionados a conexões RDP.
A variante analisada pela Microsoft utilizava vssadmin e wmic para excluir Volume Shadow Copies e wevtutil para limpar logs de segurança, sistema e aplicações.
Roubo dos dados
Antes de executar a criptografia, os afiliados podem copiar documentos, dados pessoais, informações financeiras, bancos de dados, contratos, propriedade intelectual e outros arquivos considerados sensíveis.
Esses dados são transferidos para uma infraestrutura externa e utilizados como instrumento de pressão. Mesmo quando a empresa possui backups capazes de restaurar os sistemas, a ameaça de publicação mantém a extorsão ativa.
A recuperação técnica dos arquivos, portanto, não elimina automaticamente os riscos relacionados ao vazamento. A organização também precisa investigar quais informações foram acessadas e avaliar as obrigações legais e regulatórias aplicáveis.
Propagação pela rede
A capacidade de autopropagação é um dos principais diferenciais técnicos do The Gentlemen ransomware.
Quando executado com o parâmetro de propagação, o malware procura dispositivos acessíveis e tenta implantar o programa de criptografia em cada um deles. Ele pode utilizar credenciais informadas pelo operador ou reutilizar o token de autenticação da sessão comprometida.
Na amostra estudada pela Microsoft, o malware criava um compartilhamento SMB oculto, preparava o computador infectado para distribuir o executável e enumerava estações, servidores e controladores de domínio.
Depois disso, tentava diversos métodos de execução remota, incluindo:
- PsExec;
- WMIC;
- criação de tarefas agendadas;
- criação de serviços;
- PowerShell Remoting;
- WMI por meio do PowerShell;
- cópia do executável pelo compartilhamento administrativo C$;
- execução a partir de um compartilhamento SMB preparado pelo malware.
O ransomware realizava até 21 tentativas de execução remota por dispositivo identificado. Os métodos eram executados de forma independente, aumentando a probabilidade de pelo menos um conseguir distribuir o arquivo para o equipamento remoto.
Esse comportamento aproxima o The Gentlemen de uma ameaça com características de worm. Um único equipamento comprometido pode se transformar em um ponto de distribuição para outros sistemas alcançáveis dentro da rede.
Criptografia dos arquivos
A variante Windows analisada pela Microsoft foi desenvolvida em Go e protegida com o ofuscador Garble. Ela utiliza uma combinação de criptografia Curve25519 e XChaCha20, gerando informações criptográficas específicas para cada arquivo.
O ransomware também permite que o operador defina diferentes níveis de velocidade. Arquivos menores ou iguais a 1 MB podem ser criptografados integralmente. Em arquivos maiores, como bancos de dados, imagens de máquinas virtuais e grandes arquivos compactados, a ameaça pode criptografar três regiões separadas.
Dependendo do parâmetro escolhido, a quantidade total criptografada em um arquivo grande pode variar aproximadamente entre 0,9% e 27%. Mesmo uma pequena porcentagem pode ser suficiente para danificar cabeçalhos, índices, metadados e estruturas essenciais.
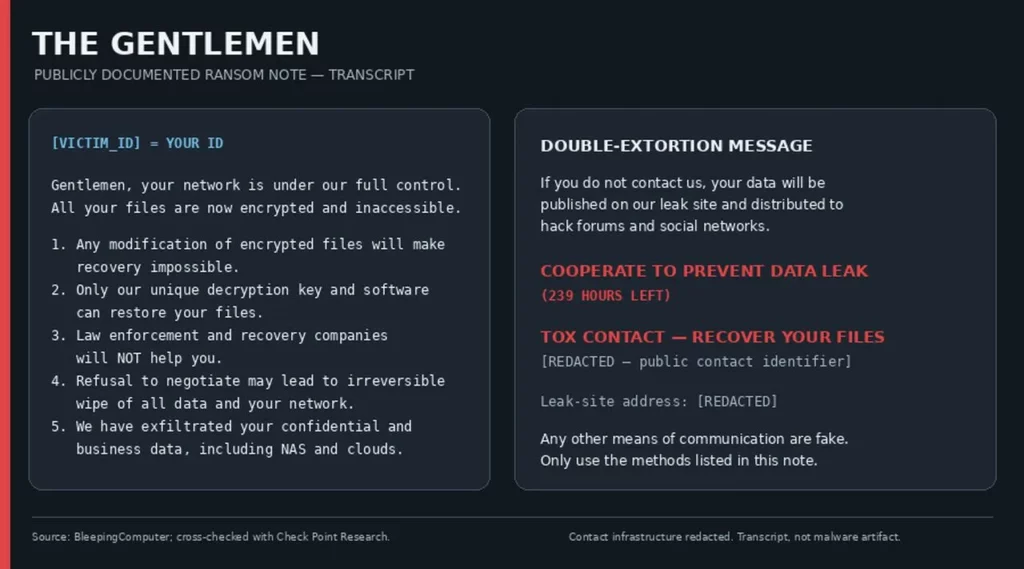
Na amostra documentada pela Microsoft, os arquivos receberam a extensão: .umc16h
A nota de resgate foi criada com o nome: README-GENTLEMEN.txt
Esses elementos são indicadores úteis, mas não devem ser tratados como padrões universais. Extensões, notas, chaves e configurações podem mudar entre versões e campanhas.
Quais sistemas podem ser atingidos?
O The Gentlemen não representa apenas uma ameaça para documentos armazenados nos computadores dos usuários. Suas ferramentas foram desenvolvidas para atingir ambientes corporativos inteiros.
Servidores e estações Windows
A variante analisada pela Microsoft consegue criptografar discos locais, unidades mapeadas e compartilhamentos de rede acessíveis por caminhos UNC.
Com credenciais administrativas, o ransomware pode ser distribuído para estações e servidores, executando sob privilégios de sistema e alcançando arquivos que não estariam disponíveis para um usuário comum.
Active Directory
O comprometimento de contas privilegiadas do domínio facilita a movimentação lateral e a distribuição em larga escala.
Políticas de grupo, tarefas agendadas, serviços remotos, SMB, WMI e PowerShell são recursos administrativos legítimos que podem ser abusados para espalhar o ransomware.
Quando controladores de domínio são atingidos, a empresa também pode perder serviços de autenticação, resolução de nomes, políticas e acesso a aplicações dependentes do Active Directory.
Máquinas virtuais e hipervisores
Pesquisas da ESET indicam que a operação oferece variantes desenvolvidas para Windows, Linux e outras plataformas, além de um encryptor em C direcionado ao VMware ESXi.
No Windows, a variante estudada pela Microsoft tenta encerrar processos relacionados ao Hyper-V, como vmms, vmwp e vmcompute. A interrupção desses processos pode liberar arquivos de discos virtuais e permitir que sejam modificados durante a criptografia.
Entre os possíveis ativos afetados estão:
- máquinas virtuais VMware;
- servidores Hyper-V;
- discos VMDK, VHD e VHDX;
- configurações das máquinas virtuais;
- snapshots;
- volumes de datastores;
- arquivos de aplicações executadas dentro das VMs.
O comprometimento de um único hipervisor pode deixar diversas máquinas virtuais indisponíveis ao mesmo tempo.
Bancos de dados
O ransomware procura encerrar processos associados a SQL Server, MySQL, PostgreSQL, Oracle e outras plataformas antes da criptografia.
Interromper esses serviços libera arquivos que normalmente estariam bloqueados pelo sistema operacional. Assim, arquivos MDF, LDF, bancos PostgreSQL, arquivos Oracle e outras estruturas podem ser alterados pelo ransomware.
Mesmo quando a criptografia é parcial, um banco de dados pode deixar de ser montado devido a danos nos cabeçalhos, páginas de sistema, catálogos, índices ou registros de transações.
Sistemas de backup
A lista de processos e serviços encerrados pela variante inclui componentes relacionados ao Veeam, Iperius, Commvault e outras soluções de backup e recuperação.
Os atacantes também podem:
- excluir cópias de sombra;
- apagar ou criptografar repositórios acessíveis;
- comprometer credenciais administrativas;
- alterar políticas de retenção;
- excluir snapshots;
- atingir servidores que gerenciam os backups;
- utilizar contas do domínio para alcançar cópias conectadas.
Por isso, a existência de um backup não significa que a recuperação poderá começar imediatamente. Primeiro é necessário verificar sua integridade, sua data e a possibilidade de ele conter arquivos maliciosos ou mecanismos de persistência.
NAS, SAN e sistemas RAID
Storages NAS, SAN, DAS e arrays RAID também podem ser afetados quando seus volumes estão montados nos servidores comprometidos ou disponíveis por compartilhamentos de rede.
O modo de execução voltado à compartilhamentos permite que o The Gentlemen criptografe unidades mapeadas e caminhos UNC. Por consequência, dados armazenados em equipamentos externos podem ser alterados mesmo quando o ransomware não é executado diretamente no sistema operacional do storage.
Além da criptografia dos arquivos, o incidente pode provocar danos lógicos em sistemas de arquivos, volumes, máquinas virtuais e bancos de dados armazenados nesses dispositivos.
O que fazer após um ataque do The Gentlemen?
As ações tomadas imediatamente após a descoberta do incidente podem aumentar ou reduzir as possibilidades de recuperação.
Isole os sistemas afetados
Desconecte os equipamentos comprometidos da rede cabeada, do Wi-Fi e dos compartilhamentos.
Quando vários servidores ou sub-redes estiverem sendo atingidos, pode ser necessário realizar o isolamento no nível dos switches. A prioridade deve ser impedir que o mecanismo de autopropagação alcance novos dispositivos.
A CISA recomenda identificar os sistemas afetados e isolá-los imediatamente. Caso não seja possível desconectá-los da rede, o desligamento pode ser considerado para conter a propagação, embora essa ação provoque a perda de dados presentes na memória volátil.
Não formate ou reinstale imediatamente
A reinstalação do sistema operacional, a formatação dos volumes e a recriação de arrays podem sobrescrever informações importantes.
Antes de qualquer alteração destrutiva, devem ser preservados:
- amostras dos arquivos criptografados;
- nota de resgate;
- extensão adicionada;
- logs;
- memória dos sistemas;
- executáveis suspeitos;
- registros do firewall;
- imagens dos discos;
- informações sobre contas e acessos comprometidos.
A CISA recomenda capturar imagens dos sistemas e da memória, além de preservar logs e outros artefatos voláteis utilizados na investigação.
Verifique se a rotina de sobrescrita foi executada
O The Gentlemen possui um parâmetro que pode ordenar a sobrescrita do espaço livre dos volumes.
Quando essa função é ativada, o malware cria um arquivo temporário e grava dados aleatórios até preencher todo o espaço disponível. Depois, o arquivo é excluído. O objetivo é eliminar vestígios de arquivos apagados, cópias temporárias e conteúdos não alocados que poderiam ser encontrados por ferramentas forenses.
Essa rotina pode reduzir significativamente as alternativas baseadas na recuperação de arquivos deletados. Por isso, é importante evitar novas gravações nos discos atingidos.
Preserve a nota e os arquivos originais
Mantenha a nota README-GENTLEMEN.txt, quando presente, e separe amostras de arquivos criptografados de diferentes tamanhos e formatos.
Não altere extensões, não edite os conteúdos e não execute repetidamente ferramentas desconhecidas sobre os arquivos originais.
As amostras devem ser copiadas para análise, preservando os dispositivos afetados sem novas alterações sempre que possível.
Não restaure os backups diretamente na rede comprometida
Os backups devem ser examinados em um ambiente isolado.
A restauração antes da eliminação do acesso dos invasores pode permitir que o novo ambiente seja comprometido novamente. Também existe o risco de restaurar ferramentas maliciosas, tarefas agendadas, contas adulteradas ou configurações criadas durante a invasão.
É recomendado manter backups offline e testar regularmente sua disponibilidade e integridade em cenários de recuperação de desastres. A restauração deve ser priorizada em uma rede limpa, começando pelos sistemas essenciais para a operação.
Troque credenciais com cuidado
As senhas administrativas, contas de serviço, acessos VPN, usuários do domínio e credenciais de backup precisam ser consideradas potencialmente comprometidas.
A troca deve acontecer a partir de dispositivos seguros e fazer parte de um plano coordenado. Alterar apenas algumas senhas enquanto os invasores mantêm acesso à rede pode alertá-los e acelerar a implantação do ransomware.
É possível recuperar arquivos criptografados pelo The Gentlemen?
A possibilidade de recuperação depende da variante, dos parâmetros utilizados, dos sistemas atingidos e das alterações realizadas depois do ataque.
Não existe uma resposta universal. Cada incidente precisa passar por um diagnóstico técnico.
Identificação da variante
A análise começa pela coleta de:
- extensão adicionada;
- nota de resgate;
- amostras de arquivos;
- executável do ransomware;
- rodapé acrescentado aos arquivos;
- logs e comandos executados;
- sistema operacional atingido;
- características da criptografia.
Na variante estudada pela Microsoft, os arquivos continham um marcador interno relacionado ao nome GENTLEMEN, além de informações necessárias para a eventual reconstrução criptográfica pelo descriptografador dos criminosos.
Como novas versões podem apresentar configurações diferentes, a presença da extensão .umc16h não deve ser o único critério de identificação.
Análise da criptografia parcial
Arquivos maiores podem ter apenas determinadas regiões criptografadas. Isso acelera o ataque, mas não significa que os arquivos possam ser abertos normalmente.
Em bancos de dados, máquinas virtuais e arquivos compactados, pequenas alterações em regiões críticas podem impedir completamente o acesso ao conteúdo.
Especialistas podem avaliar:
- quais regiões foram alteradas;
- a posição dos trechos criptografados;
- a integridade dos cabeçalhos;
- a existência de páginas ou blocos não afetados;
- metadados remanescentes;
- cópias internas;
- snapshots e registros de transação;
- consistência entre discos e volumes.
Em determinados cenários, pode ser possível reconstruir estruturas, extrair dados consistentes ou recuperar partes utilizáveis. Entretanto, a criptografia parcial não representa uma garantia de recuperação.
Recuperação de máquinas virtuais
Quando arquivos VMDK, VHD ou VHDX são atingidos, a máquina virtual pode deixar de inicializar mesmo que grande parte do disco permaneça intacta.
O trabalho pode envolver:
- reconstrução do descritor do disco virtual;
- análise da cadeia de snapshots;
- reparo do sistema de arquivos interno;
- extração de arquivos diretamente do disco virtual;
- recuperação de bancos de dados presentes na VM;
- reconstrução da configuração da máquina;
- validação dos dados antes da restauração.
A prioridade deve ser recuperar as informações, não simplesmente tentar iniciar repetidamente uma máquina virtual danificada.
Recuperação de bancos de dados
Arquivos de banco de dados exigem análise específica porque possuem estruturas complexas e dependências internas.
O processo pode incluir a reconstrução de páginas, tabelas, índices, catálogos, arquivos de controle e registros de transação.
Mesmo que o banco não possa ser montado pelo software original, partes dos dados podem permanecer tecnicamente acessíveis. A viabilidade depende de quais regiões foram criptografadas e do estado geral dos arquivos.
Recuperação de RAID, NAS e SAN
Quando o ransomware atinge dados armazenados em RAID, NAS ou SAN, pode ser necessário reconstruir primeiro a estrutura do armazenamento.
A análise pode envolver:
- ordem e configuração dos discos;
- parâmetros do RAID;
- sistemas de arquivos;
- volumes lógicos;
- LUNs;
- datastores;
- snapshots;
- discos virtuais;
- bancos de dados;
- arquivos criptografados.
Os discos não devem ser reinicializados, reconstruídos ou reinseridos aleatoriamente em controladoras. Uma reconstrução incorreta pode sobrescrever dados e agravar o incidente.
Case de sucesso: recuperação após ataque do The Gentlemen
A possibilidade de recuperação não se limita a cenários teóricos. A Digital Recovery já atuou diretamente em um incidente envolvendo o ransomware The Gentlemen em uma empresa do setor financeiro no Quênia.
O ataque comprometeu um ambiente virtual VMware com mais de 10 TB de dados críticos e deixou as operações da empresa paralisadas. O cenário era ainda mais complexo porque os invasores haviam excluído os backups existentes, eliminando o caminho convencional de restauração.
A estratégia foi conduzida remotamente, respeitando a exigência do cliente de manter os dados dentro de sua própria infraestrutura. Entre os ativos afetados estava o banco de dados principal da organização, que concentrava informações essenciais para a continuidade das operações.
Após o diagnóstico e o trabalho de recuperação, foi possível recuperar o banco de dados crítico e concluir o projeto em uma semana, desde a entrada do caso até a aprovação final dos dados recuperados.
O incidente demonstra que, mesmo diante de um ataque do The Gentlemen envolvendo VMware, backups excluídos e grandes volumes de dados, ainda podem existir alternativas técnicas de recuperação. Cada caso, entretanto, precisa ser analisado individualmente.
Conheça o case completo: Recuperação de banco de dados crítico após ataque do ransomware The Gentlemen no Quênia.
Pagar o resgate garante a recuperação?
Não. O pagamento não garante que os criminosos entregarão uma chave funcional, que a ferramenta conseguirá recuperar todos os arquivos ou que os dados roubados serão apagados.
O FBI não recomenda o pagamento e alerta que entregar o valor solicitado não garante que a organização receberá seus dados de volta.
Mesmo quando existe um descriptografador, podem ocorrer problemas como:
- corrupção de bancos de dados;
- falhas em discos virtuais;
- descriptografia muito lenta;
- erros em arquivos grandes;
- perda de metadados;
- ferramentas instáveis;
- ausência de suporte;
- nova exigência de pagamento;
- divulgação posterior dos dados exfiltrados.
Antes de qualquer decisão, é importante avaliar tecnicamente os dispositivos, os backups e as alternativas de recuperação disponíveis.
Como reduzir o risco de novos ataques?
A prevenção precisa atuar sobre o acesso inicial, a movimentação lateral e a capacidade de recuperação.
As medidas prioritárias incluem:
- aplicar autenticação multifator em VPNs, acessos remotos e contas administrativas;
- corrigir rapidamente vulnerabilidades em firewalls e dispositivos de borda;
- restringir painéis administrativos expostos à internet;
- revisar contas privilegiadas e contas de serviço;
- aplicar o princípio do menor privilégio;
- segmentar usuários, servidores, virtualização, storages e backups;
- restringir SMB, WMI, WinRM, PsExec e PowerShell;
- desabilitar SMBv1;
- monitorar tarefas e serviços criados remotamente;
- habilitar proteção contra alterações no EDR;
- monitorar o carregamento de drivers vulneráveis;
- manter backups offline ou imutáveis;
- testar periodicamente a restauração;
- proteger interfaces do ESXi em uma rede de gerenciamento isolada;
- revisar acessos de fornecedores e terceiros;
- manter um plano de resposta a incidentes.
A Unit 42 recomenda limitar a movimentação lateral, restringir as interfaces de administração do ESXi, habilitar proteções contra alterações no EDR e validar capacidades de backup e recuperação offline.
Também é importante monitorar comportamentos, não apenas arquivos conhecidos. O The Gentlemen utiliza ferramentas legítimas de administração, scripts modificados e variantes adaptadas durante a invasão. Controles baseados somente em assinaturas podem não ser suficientes.
Recuperação de dados após um ataque do The Gentlemen
Um incidente envolvendo o The Gentlemen exige coordenação entre segurança da informação, infraestrutura, gestão, jurídico, continuidade de negócios e especialistas em recuperação de dados.
A Digital Recovery atua na análise e recuperação de:
- servidores físicos;
- sistemas RAID;
- storages NAS, DAS e SAN;
- máquinas virtuais VMware e Hyper-V;
- ambientes Proxmox, Nutanix e XenServer;
- bancos de dados SQL Server, Oracle, MySQL, MariaDB e outros;
- sistemas Windows e Linux;
- dispositivos e repositórios de backup;
- arquivos criptografados ou corrompidos por ransomware.
O diagnóstico técnico busca identificar a variante, compreender o padrão da criptografia, analisar o estado dos dispositivos e definir quais sistemas devem ser priorizados.
A recuperação precisa ser realizada sobre cópias controladas dos dispositivos sempre que possível. Os dados recuperados devem ser validados e transferidos para uma infraestrutura limpa, sem reutilizar credenciais ou configurações comprometidas.
Ao identificar arquivos criptografados pelo The Gentlemen, interrompa as alterações nos dispositivos, preserve as evidências e procure atendimento especializado. Tentativas aleatórias de reinstalação, reconstrução de RAID ou restauração podem reduzir as possibilidades de recuperação.
Perguntas frequentes sobre o The Gentlemen ransomware
The Gentlemen possui relação com o Qilin?
Relatórios públicos indicam que alguns operadores teriam atuado anteriormente como ArmCorp, afiliado do Qilin. Essa relação é baseada em pesquisas de inteligência e não significa que as duas operações sejam atualmente o mesmo grupo.
Qual extensão o The Gentlemen adiciona aos arquivos?
A amostra analisada pela Microsoft adicionava a extensão .umc16h. Entretanto, a extensão pode variar conforme a versão e a configuração utilizada pelo afiliado.
Qual é o nome da nota de resgate?
Na variante documentada pela Microsoft, a nota era chamada README-GENTLEMEN.txt. Outras campanhas podem utilizar nomes diferentes.
Existe um descriptografador gratuito para o The Gentlemen?
Não se deve presumir que exista uma ferramenta pública compatível com todas as variantes. É necessário identificar a versão e verificar soluções reconhecidas antes de executar qualquer descriptografador.
O The Gentlemen ataca VMware ESXi?
Sim. Pesquisas da ESET identificaram uma variante escrita em C direcionada a ambientes ESXi, além de encryptors para Windows, Linux e outras plataformas.