O ransomware Qilin está entre as operações de ransomware mais ativas e estruturadas do mercado. Também conhecido inicialmente como Agenda, o grupo atua por meio do modelo Ransomware-as-a-Service, ou RaaS, disponibilizando sua infraestrutura e suas ferramentas para afiliados responsáveis por invadir empresas, roubar informações e criptografar sistemas.
A ameaça não está limitada aos computadores dos usuários. Variantes do Qilin foram desenvolvidas para atingir ambientes Windows, Linux e VMware ESXi, permitindo que os invasores comprometam servidores, máquinas virtuais, compartilhamentos de rede, bancos de dados e sistemas de backup. O MITRE ATT&CK registra que a família está ativa desde pelo menos 2022 e possui versões desenvolvidas em Go e Rust.
A operação continuou apresentando atividade elevada nos últimos anos. No segundo trimestre de 2025, o Qilin foi responsável por 24% dos incidentes de ransomware relatados ao MS-ISAC envolvendo governos estaduais, locais, tribais e territoriais dos Estados Unidos. No segundo trimestre de 2026, também apareceu como o grupo mais ativo monitorado pela Group-IB na região da Austrália e Nova Zelândia.
Para empresas atacadas, entender o funcionamento do ransomware é apenas uma parte do processo. Também é necessário conter o incidente, preservar as evidências e avaliar tecnicamente as possibilidades de recuperação dos dados criptografados pelo Qilin.
O que é o ransomware Qilin?
O Qilin é uma família de ransomware associada a uma operação criminosa que utiliza o modelo RaaS. Nesse formato, os operadores mantêm o malware, a infraestrutura de comunicação, o site de vazamento e os mecanismos de negociação, enquanto os filiados realizam os ataques contra as organizações.
Essa estrutura permite que diferentes invasores utilizem o mesmo ransomware, mas adotem métodos distintos de acesso inicial e movimentação dentro da rede. Por esse motivo, dois ataques atribuídos ao Qilin podem apresentar caminhos de invasão, ferramentas e níveis de impacto diferentes.
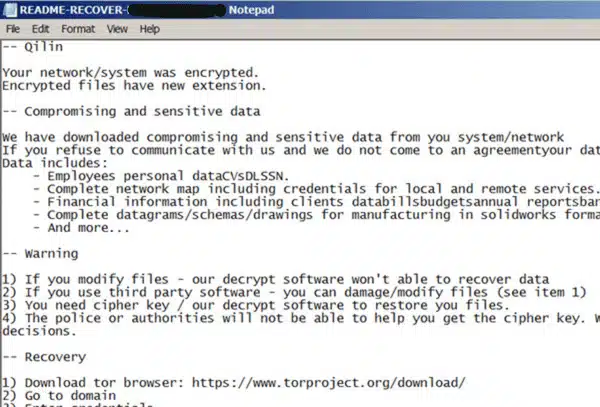
O grupo também emprega a estratégia de dupla extorsão. Antes de criptografar os arquivos, os invasores podem copiar documentos, bancos de dados, informações pessoais e outros conteúdos confidenciais. Depois do ataque, a vítima é pressionada a pagar tanto pela suposta descriptografia quanto pela promessa de que os dados roubados não serão divulgados.
O roubo das informações aumenta significativamente o impacto do incidente. Mesmo quando a organização possui backups viáveis, ainda pode enfrentar riscos jurídicos, regulatórios, financeiros e reputacionais decorrentes da exposição dos dados.
Inicialmente identificado como Agenda, o ransomware passou a ser amplamente associado ao nome Qilin. Embora os dois nomes ainda apareçam em relatórios técnicos, eles normalmente se referem à mesma família ou à evolução da mesma operação.
Como acontece um ataque do ransomware Qilin?
Um ataque do Qilin não começa necessariamente com a criptografia. Em muitos incidentes, os invasores permanecem por algum tempo dentro da infraestrutura, analisando a rede, obtendo privilégios e identificando os ativos mais importantes antes de executar o ransomware.
Acesso inicial
O primeiro acesso pode acontecer por diferentes caminhos, incluindo:
- e-mails de phishing com links ou anexos maliciosos;
- credenciais comprometidas;
- interfaces RDP expostas;
- aplicações vulneráveis acessíveis pela internet;
- serviços de acesso remoto;
- contas administrativas sem autenticação multifator.
O MITRE ATT&CK relaciona o Qilin ao uso de phishing, exploração de aplicações expostas, RDP, Citrix e outras ferramentas de acesso remoto.
Reconhecimento e roubo de credenciais
Depois de entrar no ambiente, os criminosos procuram identificar usuários, servidores, controladores de domínio, compartilhamentos de rede, sistemas virtuais e mecanismos de backup.
O Qilin e seus afiliados podem utilizar PowerShell, ferramentas administrativas legítimas e recursos como Mimikatz para obter credenciais e ampliar os privilégios disponíveis. Contas administrativas comprometidas permitem que o invasor alcance diferentes segmentos da rede e altere políticas do domínio.
Movimentação lateral
Com privilégios suficientes, os operadores podem distribuir ferramentas e arquivos maliciosos entre os sistemas. Técnicas envolvendo PsExec, SMB, SSH, scripts, tarefas agendadas e políticas de grupo podem ser utilizadas para executar o ransomware simultaneamente em vários equipamentos.
Essa etapa explica por que alguns ataques atingem rapidamente estações de trabalho, servidores, máquinas virtuais e volumes compartilhados.
Comprometimento dos mecanismos de recuperação
Antes da criptografia, os invasores podem tentar remover cópias de sombra, interromper serviços, reiniciar servidores de backup ou alterar configurações de ambientes virtuais.
Em infraestruturas VMware, técnicas atribuídas ao Qilin incluem a identificação de hosts ESXi e clusters vCenter, a interrupção de máquinas virtuais e a remoção de snapshots. Também existem registros de ações para desabilitar recursos de alta disponibilidade e dificultar a restauração.
Exfiltração e criptografia
Após localizar os dados mais importantes, os criminosos podem transferir informações para servidores externos. Somente depois dessa etapa ocorre a criptografia em larga escala.
Variantes do Qilin podem utilizar algoritmos simétricos, como AES ou ChaCha20, para criptografar os dados, enquanto chaves RSA são empregadas para proteger as chaves utilizadas no processo. A configuração pode variar entre campanhas e afiliados.
Ao final, o ransomware adiciona extensões aos arquivos afetados e deixa notas de resgate com instruções para contato. Como o Qilin é configurável, a extensão e o nome da nota podem variar de um ataque para outro.
Quais sistemas podem ser atingidos pelo Qilin?
O Qilin representa uma ameaça especialmente relevante para empresas porque possui capacidade multiplataforma. Seu impacto não está restrito a arquivos armazenados em computadores Windows.
Servidores Windows e Active Directory
Servidores de arquivos, controladores de domínio, sistemas ERP, aplicações corporativas e compartilhamentos SMB podem ser alcançados depois que os invasores obtêm privilégios administrativos.
O comprometimento do Active Directory permite distribuir comandos, alterar políticas e ampliar o alcance do ataque dentro da organização.
Linux e ambientes de banco de dados
As variantes para Linux podem atingir diretórios associados a serviços corporativos, containers, virtualização e bancos de dados.
Análises técnicas identificaram caminhos relacionados a MySQL, PostgreSQL, MongoDB, Redis, Elasticsearch, Docker, VMware, Xen e outros serviços entre os alvos pesquisados pelo ransomware.
VMware ESXi e máquinas virtuais
Os servidores VMware ESXi são alvos importantes porque concentram diversas máquinas virtuais em um único ambiente. Quando o ransomware consegue criptografar datastores ou discos virtuais, vários serviços podem ficar indisponíveis ao mesmo tempo.
Arquivos VMDK, configurações das máquinas virtuais, snapshots e estruturas VMFS podem ser afetados. A Broadcom já publicou um alerta específico sobre uma variante Linux do Qilin direcionada a ambientes VMware ESXi.
NAS, SAN e sistemas RAID
Storages NAS, SAN e volumes RAID podem ser afetados quando estão acessíveis a partir dos servidores comprometidos ou quando o invasor obtém acesso administrativo ao equipamento.
Mesmo que o ransomware não seja executado diretamente no storage, os arquivos armazenados podem ser criptografados por meio dos compartilhamentos montados na rede. Em alguns casos, a estrutura lógica do volume, snapshots e cópias de segurança também pode ser comprometida.
Sistemas de backup
Os criminosos procuram reduzir as alternativas de recuperação antes de revelar o ataque. Por isso, servidores de backup, repositórios, credenciais administrativas e consoles de gerenciamento devem fazer parte da investigação.
Backups conectados permanentemente ao domínio podem ser apagados, criptografados ou alterados. A existência de um backup não significa automaticamente que ele está íntegro, atualizado e livre dos mecanismos utilizados durante a invasão.
O impacto de um ataque do Qilin

Um dos incidentes mais conhecidos associados ao Qilin atingiu a Synnovis, empresa que fornece serviços laboratoriais e de patologia para organizações ligadas ao sistema público de saúde do Reino Unido.
O ataque, identificado em junho de 2024, afetou serviços laboratoriais e causou o adiamento de procedimentos e consultas em hospitais de Londres. A Synnovis informou que a investigação foi conduzida com apoio de organizações como a National Crime Agency, o NHS England e o National Cyber Security Centre.
O caso demonstra que o impacto de um ransomware não se limita à perda de arquivos. A indisponibilidade de sistemas pode interromper operações críticas, impedir o acesso a informações essenciais e afetar clientes, pacientes, fornecedores e parceiros.
Entre as principais consequências de um ataque do Qilin estão:
- paralisação das atividades;
- indisponibilidade de servidores e máquinas virtuais;
- perda de acesso a bancos de dados;
- comprometimento de backups;
- vazamento de informações confidenciais;
- interrupção de sistemas de produção;
- custos jurídicos e regulatórios;
- danos à reputação da empresa;
- aumento do tempo necessário para a recuperação operacional.
O que fazer depois de um ataque do ransomware Qilin?
As primeiras decisões tomadas após a descoberta do ataque podem influenciar diretamente as possibilidades de recuperação. A prioridade deve ser conter a propagação sem destruir evidências importantes.
Isole os sistemas afetados
Desconecte da rede os equipamentos comprometidos e interrompa a comunicação entre segmentos afetados. Quando vários dispositivos estão sendo criptografados, pode ser necessário bloquear conexões no nível dos switches ou isolar partes inteiras da infraestrutura.
A CISA recomenda identificar os sistemas atingidos e isolá-los imediatamente. O desligamento deve ser considerado principalmente quando não for possível desconectar o equipamento da rede, pois informações importantes podem existir temporariamente na memória.
Não formate ou reinstale os servidores
Formatar discos, reinstalar sistemas operacionais ou recriar volumes pode sobrescrever estruturas importantes para a investigação e para a recuperação dos dados.
Mesmo arquivos aparentemente inutilizáveis podem conter partes recuperáveis. Alterações realizadas sem uma análise prévia podem reduzir as possibilidades técnicas disponíveis.
Preserve as evidências
Mantenha cópias das notas de resgate, extensões adicionadas aos arquivos, logs, arquivos criptografados, amostras do malware e registros dos sistemas de segurança.
Também é importante documentar quando o incidente foi identificado, quais equipamentos foram afetados e quais ações já foram executadas.
A preservação de imagens dos sistemas, memória, logs de segurança e registros de firewall é recomendada pela CISA durante a resposta a incidentes de ransomware.
Não execute ferramentas aleatórias de descriptografia
Uma ferramenta incompatível pode alterar os arquivos, causar corrupção adicional ou dificultar uma tentativa posterior de recuperação.
A identificação correta da família, da variante e do comportamento da criptografia deve acontecer antes da utilização de qualquer ferramenta. O projeto No More Ransom disponibiliza o Crypto Sheriff para auxiliar na identificação do ransomware e na verificação de soluções públicas disponíveis.
Analise os backups em um ambiente isolado
Não reconecte imediatamente os backups à infraestrutura comprometida. Eles devem ser verificados em um ambiente controlado para confirmar se estão íntegros e se não contêm arquivos maliciosos, contas comprometidas ou mecanismos de persistência.
Restaurar todo o ambiente sem eliminar o acesso dos invasores pode permitir um novo ataque.
É possível recuperar dados criptografados pelo Qilin?
A recuperação depende da variante utilizada, da forma como a criptografia foi executada, dos sistemas atingidos e das ações realizadas depois do incidente.
Não se deve presumir que exista uma ferramenta pública universal capaz de descriptografar todas as variantes do Qilin. Cada ataque precisa ser analisado individualmente.
A recuperação pode envolver diferentes abordagens:
Identificação da variante
A análise começa pela extensão adicionada aos arquivos, pela nota de resgate, por amostras do malware e pelo comportamento observado nos sistemas.
Essas informações ajudam a identificar a variante e a forma como os dados foram processados.
Análise da criptografia
Especialistas podem avaliar como o ransomware percorreu os arquivos, quais algoritmos foram utilizados, se a criptografia foi total ou parcial e se ocorreram falhas durante a execução.
Em alguns cenários, interrupções no processo, erros de implementação ou arquivos temporários podem criar possibilidades de recuperação. Isso não acontece em todos os casos e somente pode ser confirmado depois do diagnóstico.
Recuperação das estruturas de armazenamento
Mesmo quando os arquivos estão criptografados, pode ser necessário reconstruir primeiro a infraestrutura lógica onde eles estavam armazenados.
A Digital Recovery atua na recuperação de dados em:
- servidores físicos;
- storages NAS, DAS e SAN;
- sistemas RAID;
- máquinas virtuais VMware e Hyper-V;
- bancos de dados SQL Server, Oracle, MySQL e outros;
- sistemas de backup;
- volumes Windows e Linux.
A análise pode incluir discos virtuais, sistemas de arquivos, volumes danificados, bancos de dados corrompidos e cópias remanescentes encontradas nos dispositivos.
Restauração em ambiente seguro
Os dados recuperados devem ser validados e transferidos para uma infraestrutura limpa. A restauração precisa seguir uma ordem definida com base na criticidade dos sistemas e nas dependências entre aplicações, bancos de dados e serviços.
O objetivo não é apenas devolver arquivos isolados, mas permitir que a empresa retome suas operações com segurança.
Pagar o resgate garante a recuperação?
O pagamento não garante que os criminosos fornecerão uma chave funcional, que todos os arquivos serão recuperados ou que os dados roubados serão apagados.
A própria CISA alerta que pagar o resgate não garante a recuperação do acesso aos sistemas e aos dados.
Mesmo quando uma ferramenta é entregue pelos invasores, podem ocorrer problemas como:
- descriptografia extremamente lenta;
- arquivos corrompidos;
- falhas em grandes bancos de dados;
- máquinas virtuais que não inicializam;
- perda de metadados;
- ausência de suporte técnico;
- nova tentativa de extorsão;
- divulgação posterior das informações roubadas.
Antes de considerar qualquer negociação, a organização deve avaliar tecnicamente os dados, os backups e os dispositivos comprometidos. Em muitos casos, existem alternativas de recuperação que não dependem do pagamento aos criminosos.
Como reduzir o risco de novos ataques?
A prevenção contra o Qilin exige controles capazes de impedir o acesso inicial, limitar a movimentação lateral e proteger os mecanismos de recuperação.
As medidas mais importantes incluem:
- autenticação multifator em VPNs, acessos remotos e contas administrativas;
- atualização de sistemas, hipervisores, firewalls e aplicações expostas;
- segmentação entre usuários, servidores, storages e backups;
- aplicação do princípio do menor privilégio;
- proteção das contas de domínio;
- monitoramento de PowerShell, PsExec, RDP, SMB e SSH;
- EDR e XDR em servidores e estações;
- monitoramento de Windows, Linux e ambientes virtualizados;
- backups offline, isolados ou imutáveis;
- testes periódicos de restauração;
- plano de resposta a incidentes;
- treinamento contra phishing.
As soluções de segurança também precisam monitorar comportamentos entre plataformas. Pesquisadores da Trend Micro identificaram uma campanha do Agenda/Qilin que utilizava uma variante Linux dentro de sistemas Windows, demonstrando como os operadores continuam adaptando suas técnicas para evitar mecanismos tradicionais de detecção.
Recuperação de dados após um ataque do Qilin
Um ataque do ransomware Qilin exige uma resposta coordenada entre segurança da informação, infraestrutura, jurídico, gestão de riscos e especialistas em recuperação de dados.
A Digital Recovery possui experiência na análise e recuperação de servidores, sistemas RAID, storages, máquinas virtuais, bancos de dados e backups afetados por ransomware.
Cada incidente é avaliado individualmente para identificar a variante, compreender o alcance da criptografia e definir as alternativas técnicas mais seguras. O diagnóstico evita tentativas que possam agravar os danos e permite priorizar os sistemas essenciais para a continuidade da empresa.
Ao identificar arquivos criptografados pelo Qilin, interrompa as alterações nos dispositivos afetados e procure atendimento especializado. Quanto menor for a manipulação da infraestrutura depois do ataque, maiores podem ser as possibilidades de preservar informações importantes para a recuperação.
Perguntas frequentes sobre o ransomware Qilin
Qilin e Agenda são o mesmo ransomware?
Agenda foi o nome inicialmente associado à família. Com a evolução da operação, o nome Qilin passou a ser utilizado com maior frequência. Relatórios técnicos ainda podem utilizar os dois nomes.
Qual extensão o Qilin adiciona aos arquivos?
Não existe uma única extensão válida para todos os ataques. O Qilin permite diferentes configurações, e a extensão pode variar conforme a campanha e o afiliado responsável pela invasão.
Existe um descriptografador gratuito para o Qilin?
A disponibilidade de uma ferramenta precisa ser verificada de acordo com a variante. Não se deve executar um descriptografador antes de confirmar sua compatibilidade com os arquivos afetados.
O Qilin ataca servidores VMware ESXi?
Sim. Existem variantes Linux e técnicas associadas ao comprometimento de VMware ESXi e vCenter. Discos virtuais, datastores, snapshots e configurações das máquinas podem ser afetados.
É possível recuperar os dados sem possuir backup?
Em alguns casos, pode existir possibilidade de recuperação por meio da análise dos dispositivos, sistemas de arquivos, bancos de dados, volumes e estruturas remanescentes. O resultado depende das condições específicas do incidente e não pode ser garantido sem diagnóstico.
O Qilin também rouba os dados?
Sim. A operação utiliza dupla extorsão, combinando criptografia com roubo de informações. Por isso, a resposta deve considerar tanto a recuperação operacional quanto a investigação de uma possível violação de dados.
Devo desligar os servidores atacados?
A prioridade é isolá-los da rede. O desligamento pode eliminar informações temporárias importantes para a investigação, mas pode ser necessário quando não houver outra forma de impedir a propagação. A decisão deve considerar o estado do ataque e, sempre que possível, contar com orientação especializada.
Devo pagar o resgate?
O pagamento não garante uma descriptografia completa nem impede a divulgação dos dados roubados. Antes de qualquer decisão, é recomendável realizar uma análise técnica das alternativas de recuperação disponíveis.