Il ransomware Qilin è tra le operazioni ransomware più attive e strutturate del mercato. Conosciuto inizialmente anche come Agenda, il gruppo opera attraverso il modello Ransomware-as-a-Service, o RaaS, mettendo a disposizione la propria infrastruttura e i propri strumenti ad affiliati responsabili di violare aziende, rubare informazioni e cifrare sistemi.
La minaccia non è limitata ai computer degli utenti. Sono state sviluppate varianti di Qilin per colpire ambienti Windows, Linux e VMware ESXi, consentendo agli aggressori di compromettere server, macchine virtuali, condivisioni di rete, database e sistemi di backup. Il MITRE ATT&CK registra che la famiglia è attiva almeno dal 2022 e dispone di versioni sviluppate in Go e Rust.
L’operazione ha continuato a mostrare un’elevata attività negli ultimi anni. Nel secondo trimestre del 2025, Qilin è stato responsabile del 24% degli incidenti ransomware segnalati al MS-ISAC che hanno coinvolto governi statali, locali, tribali e territoriali degli Stati Uniti. Nel secondo trimestre del 2026, è apparso anche come il gruppo più attivo monitorato da Group-IB nella regione di Australia e Nuova Zelanda.
Per le aziende colpite, comprendere il funzionamento del ransomware è solo una parte del processo. È inoltre necessario contenere l’incidente, preservare le evidenze e valutare tecnicamente le possibilità di recupero dei dati cifrati da Qilin.
Che cos’è il ransomware Qilin?
Qilin è una famiglia di ransomware associata a un’operazione criminale che utilizza il modello RaaS. In questo formato, gli operatori mantengono il malware, l’infrastruttura di comunicazione, il sito di divulgazione dei dati e i meccanismi di negoziazione, mentre gli affiliati eseguono gli attacchi contro le organizzazioni.
Questa struttura consente a diversi aggressori di utilizzare lo stesso ransomware, ma adottare metodi distinti di accesso iniziale e movimento all’interno della rete. Per questo motivo, due attacchi attribuiti a Qilin possono presentare percorsi di intrusione, strumenti e livelli di impatto diversi.
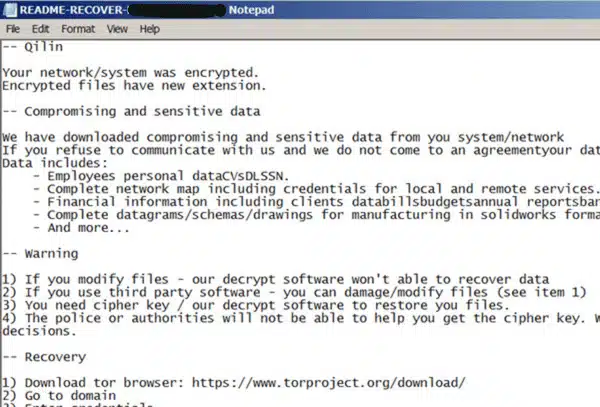
Il gruppo impiega anche la strategia della doppia estorsione. Prima di cifrare i file, gli aggressori possono copiare documenti, database, informazioni personali e altri contenuti riservati. Dopo l’attacco, la vittima viene spinta a pagare sia per la presunta decifratura sia per la promessa che i dati rubati non vengano divulgati.
Il furto delle informazioni aumenta significativamente l’impatto dell’incidente. Anche quando l’organizzazione dispone di backup utilizzabili, può comunque affrontare rischi legali, normativi, finanziari e reputazionali derivanti dall’esposizione dei dati.
Inizialmente identificato come Agenda, il ransomware è stato poi ampiamente associato al nome Qilin. Sebbene entrambi i nomi compaiano ancora nei rapporti tecnici, di norma si riferiscono alla stessa famiglia o all’evoluzione della stessa operazione.
Come avviene un attacco del ransomware Qilin?
Un attacco di Qilin non inizia necessariamente con la cifratura. In molti incidenti, gli aggressori rimangono per un certo periodo all’interno dell’infrastruttura, analizzando la rete, ottenendo privilegi e identificando gli asset più importanti prima di eseguire il ransomware.
Accesso iniziale
Il primo accesso può avvenire attraverso percorsi diversi, tra cui:
- e-mail di phishing con link o allegati dannosi;
- credenziali compromesse;
- interfacce RDP esposte;
- applicazioni vulnerabili accessibili da Internet;
- servizi di accesso remoto;
- account amministrativi senza autenticazione multifattore.
MITRE ATT&CK associa Qilin all’uso di phishing, allo sfruttamento di applicazioni esposte, RDP, Citrix e altri strumenti di accesso remoto.
Ricognizione e furto di credenziali
Dopo essere entrati nell’ambiente, i criminali cercano di identificare utenti, server, controller di dominio, condivisioni di rete, sistemi virtuali e meccanismi di backup.
Qilin e i suoi affiliati possono utilizzare PowerShell, strumenti amministrativi legittimi e risorse come Mimikatz per ottenere credenziali e ampliare i privilegi disponibili. Gli account amministrativi compromessi consentono all’aggressore di raggiungere diversi segmenti della rete e modificare le policy del dominio.
Movimento laterale
Con privilegi sufficienti, gli operatori possono distribuire strumenti e file dannosi tra i sistemi. Tecniche che coinvolgono PsExec, SMB, SSH, script, attività pianificate e criteri di gruppo possono essere utilizzate per eseguire il ransomware simultaneamente su più dispositivi.
Questa fase spiega perché alcuni attacchi colpiscono rapidamente workstation, server, macchine virtuali e volumi condivisi.
Compromissione dei meccanismi di recupero
Prima della cifratura, gli aggressori possono tentare di rimuovere le copie shadow, interrompere servizi, riavviare server di backup o modificare le configurazioni degli ambienti virtuali.
Nelle infrastrutture VMware, le tecniche attribuite a Qilin includono l’identificazione di host ESXi e cluster vCenter, l’interruzione delle macchine virtuali e la rimozione degli snapshot. Esistono inoltre registrazioni di azioni volte a disabilitare le funzionalità di alta disponibilità e rendere più difficile il ripristino.
Esfiltrazione e cifratura
Dopo aver individuato i dati più importanti, i criminali possono trasferire informazioni verso server esterni. Solo dopo questa fase avviene la cifratura su larga scala.
Varianti di Qilin possono utilizzare algoritmi simmetrici, come AES o ChaCha20, per cifrare i dati, mentre le chiavi RSA vengono impiegate per proteggere le chiavi utilizzate nel processo. La configurazione può variare tra campagne e affiliati.
Al termine, il ransomware aggiunge estensioni ai file colpiti e lascia note di riscatto con istruzioni per il contatto. Poiché Qilin è configurabile, l’estensione e il nome della nota possono variare da un attacco all’altro.
Quali sistemi possono essere colpiti da Qilin?
Qilin rappresenta una minaccia particolarmente rilevante per le aziende perché dispone di capacità multipiattaforma. Il suo impatto non è limitato ai file archiviati su computer Windows.
Server Windows e Active Directory
Server di file, controller di dominio, sistemi ERP, applicazioni aziendali e condivisioni SMB possono essere raggiunti dopo che gli aggressori ottengono privilegi amministrativi.
La compromissione di Active Directory consente di distribuire comandi, modificare criteri e ampliare la portata dell’attacco all’interno dell’organizzazione.
Linux e ambienti di database
Le varianti per Linux possono colpire directory associate a servizi aziendali, container, ambienti di virtualizzazione e database.
Le analisi tecniche hanno individuato, tra gli obiettivi esaminati dal ransomware, percorsi associati a MySQL, PostgreSQL, MongoDB, Redis, Elasticsearch, Docker, VMware, Xen e ad altri servizi.
VMware ESXi e macchine virtuali
I server VMware ESXi rappresentano obiettivi particolarmente rilevanti perché concentrano più macchine virtuali in un unico ambiente. Quando il ransomware riesce a crittografare datastore o dischi virtuali, diversi servizi possono diventare indisponibili contemporaneamente.
I file VMDK, le configurazioni delle macchine virtuali, gli snapshot e le strutture VMFS possono essere compromessi. Broadcom ha inoltre pubblicato un avviso specifico relativo a una variante Linux di Qilin mirata agli ambienti VMware ESXi.
NAS, SAN e sistemi RAID
I sistemi di storage NAS, SAN e i volumi RAID possono essere compromessi quando risultano accessibili dai server colpiti o quando l’attaccante ottiene privilegi amministrativi sui dispositivi.
Anche se il ransomware non viene eseguito direttamente sul sistema di storage, i file archiviati possono essere crittografati tramite le condivisioni di rete montate. In alcuni casi, possono essere compromessi anche la struttura logica del volume, gli snapshot e le copie di backup.
Sistemi di backup
I criminali cercano di ridurre le possibilità di recupero prima di rendere evidente l’attacco. Per questo motivo, i server di backup, i repository, le credenziali amministrative e le console di gestione devono essere inclusi nell’indagine.
I backup collegati in modo permanente al dominio possono essere eliminati, crittografati o modificati. La presenza di un backup non significa automaticamente che sia integro, aggiornato e privo dei meccanismi utilizzati durante l’intrusione.
L’impatto di un attacco Qilin

Uno degli incidenti più noti associati a Qilin ha colpito Synnovis, un’azienda che fornisce servizi di laboratorio e di anatomia patologica a organizzazioni collegate al sistema sanitario pubblico del Regno Unito.
L’attacco, individuato nel giugno 2024, ha colpito i servizi di laboratorio e ha causato il rinvio di procedure e visite negli ospedali di Londra. Synnovis ha dichiarato che le indagini sono state condotte con il supporto di organizzazioni quali la National Crime Agency, NHS England e il National Cyber Security Centre.
Il caso dimostra che l’impatto di un ransomware non si limita alla perdita di file. L’indisponibilità dei sistemi può interrompere operazioni critiche, impedire l’accesso a informazioni essenziali e avere conseguenze su clienti, pazienti, fornitori e partner.
Tra le principali conseguenze di un attacco Qilin rientrano:
- interruzione delle attività;
- indisponibilità di server e macchine virtuali;
- indisponibilità di server e macchine virtuali;
- perdita di accesso ai database;
- fuga di informazioni riservate;
- interruzione dei sistemi di produzione;
- costi legali e normativi;
- danni alla reputazione dell’azienda;
- aumento del tempo necessario per il ripristino delle operazioni.
Cosa fare dopo un attacco del ransomware Qilin?
Le prime decisioni prese dopo la scoperta dell’attacco possono influire direttamente sulle possibilità di recupero. La priorità deve essere contenere la propagazione senza distruggere prove importanti.
Isolare i sistemi interessati
Scollegare dalla rete i dispositivi compromessi e interrompere la comunicazione tra i segmenti interessati. Quando più dispositivi vengono crittografati contemporaneamente, può essere necessario bloccare le connessioni a livello degli switch o isolare intere porzioni dell’infrastruttura.
La CISA raccomanda di identificare i sistemi colpiti e di isolarli immediatamente. Lo spegnimento dovrebbe essere preso in considerazione soprattutto quando non è possibile scollegare il dispositivo dalla rete, poiché informazioni importanti potrebbero essere temporaneamente presenti nella memoria.
Non formattare né reinstallare i server
La formattazione dei dischi, la reinstallazione dei sistemi operativi o la ricreazione dei volumi possono sovrascrivere strutture importanti per l’indagine e per il recupero dei dati.
Anche i file apparentemente inutilizzabili possono contenere parti recuperabili. Le modifiche effettuate senza un’analisi preliminare possono ridurre le possibilità tecniche di recupero disponibili.
Preservare le prove
Conservare copie delle note di riscatto, delle estensioni aggiunte ai file, dei log, dei file crittografati, dei campioni del malware e dei registri dei sistemi di sicurezza.
È inoltre importante documentare quando è stato identificato l’incidente, quali dispositivi sono stati interessati e quali azioni sono già state eseguite.
La CISA raccomanda di preservare le immagini dei sistemi, la memoria, i log di sicurezza e i registri del firewall durante la risposta agli incidenti ransomware.
Non eseguire strumenti di decrittazione casuali
Uno strumento incompatibile può modificare i file, causare ulteriori danneggiamenti o compromettere un successivo tentativo di recupero.
L’identificazione corretta della famiglia, della variante e del comportamento della crittografia deve avvenire prima di utilizzare qualsiasi strumento. Il progetto No More Ransom mette a disposizione Crypto Sheriff per aiutare a identificare il ransomware e verificare la disponibilità di soluzioni pubbliche.
Analizzare i backup in un ambiente isolato
Non ricollegare immediatamente i backup all’infrastruttura compromessa. Devono essere verificati in un ambiente controllato per accertarne l’integrità e assicurarsi che non contengano file dannosi, account compromessi o meccanismi di persistenza.
Ripristinare l’intero ambiente senza eliminare l’accesso degli aggressori può consentire un nuovo attacco.
È possibile recuperare i dati crittografati da Qilin?
Il recupero dipende dalla variante utilizzata, dal modo in cui è stata eseguita la crittografia, dai sistemi colpiti e dalle azioni intraprese dopo l’incidente.
Non si deve presumere che esista uno strumento pubblico universale in grado di decrittografare tutte le varianti di Qilin. Ogni attacco deve essere analizzato singolarmente.
Il recupero può prevedere diversi approcci:
Identificazione della variante
L’analisi inizia dall’estensione aggiunta ai file, dalla nota di riscatto, dai campioni del malware e dal comportamento osservato nei sistemi.
Queste informazioni aiutano a identificare la variante e a comprendere il modo in cui i dati sono stati elaborati.
Analisi della crittografia
Gli specialisti possono valutare come il ransomware ha elaborato i file, quali algoritmi sono stati utilizzati, se la crittografia è stata completa o parziale e se si sono verificati errori durante l’esecuzione.
In alcuni scenari, interruzioni del processo, errori di implementazione o file temporanei possono creare possibilità di recupero. Questo non avviene in tutti i casi e può essere confermato solo dopo una diagnosi approfondita.
Recupero delle strutture di archiviazione
Anche quando i file sono crittografati, può essere necessario ricostruire prima l’infrastruttura logica in cui erano archiviati.
Digital Recovery opera nel recupero dati da:
- server fisici;
- sistemi di storage NAS, DAS e SAN;
- sistemi RAID;
- macchine virtuali VMware e Hyper-V;
- database SQL Server, Oracle, MySQL e altri;
- sistemi di backup;
- volumi Windows e Linux.
L’analisi può includere dischi virtuali, file system, volumi danneggiati, database corrotti e copie residue individuate nei dispositivi.
Ripristino in un ambiente sicuro
I dati recuperati devono essere convalidati e trasferiti in un’infrastruttura pulita. Il ripristino deve seguire un ordine definito in base alla criticità dei sistemi e alle dipendenze tra applicazioni, database e servizi.
L’obiettivo non è soltanto recuperare file isolati, ma consentire all’azienda di riprendere le proprie attività in sicurezza.
Pagare il riscatto garantisce il recupero?
Il pagamento non garantisce che i criminali forniscano una chiave funzionante, che tutti i file vengano recuperati o che i dati sottratti vengano cancellati.
La stessa CISA avverte che il pagamento del riscatto non garantisce il ripristino dell’accesso ai sistemi e ai dati.
Anche quando gli aggressori forniscono uno strumento, possono verificarsi problemi come:
- decrittazione estremamente lenta;
- file danneggiati;
- errori nei database di grandi dimensioni;
- macchine virtuali che non si avviano;
- perdita di metadati;
- assenza di supporto tecnico;
- nuovo tentativo di estorsione;
- successiva divulgazione delle informazioni sottratte.
Prima di prendere in considerazione qualsiasi negoziazione, l’organizzazione deve valutare tecnicamente i dati, i backup e i dispositivi compromessi. In molti casi, esistono alternative di recupero che non dipendono dal pagamento ai criminali.
Come ridurre il rischio di nuovi attacchi?
La prevenzione contro Qilin richiede controlli in grado di impedire l’accesso iniziale, limitare il movimento laterale e proteggere i meccanismi di recupero.
Le misure più importanti includono:
- autenticazione multifattore per VPN, accessi remoti e account amministrativi;
- aggiornamento di sistemi, hypervisor, firewall e applicazioni esposte;
- segmentazione tra utenti, server, sistemi di storage e backup;
- applicazione del principio del privilegio minimo;
- protezione degli account di dominio;
- monitoraggio di PowerShell, PsExec, RDP, SMB e SSH;
- EDR e XDR su server e workstation;
- monitoraggio di ambienti Windows, Linux e virtualizzati;
- backup offline, isolati o immutabili;
- test periodici di ripristino;
- piano di risposta agli incidenti;
- formazione contro il phishing.
Le soluzioni di sicurezza devono inoltre monitorare i comportamenti multipiattaforma. I ricercatori di Trend Micro hanno identificato una campagna Agenda/Qilin che utilizzava una variante Linux all’interno di sistemi Windows, dimostrando come gli operatori continuino ad adattare le proprie tecniche per eludere i tradizionali meccanismi di rilevamento.
Recupero dei dati dopo un attacco Qilin
Un attacco ransomware Qilin richiede una risposta coordinata tra sicurezza informatica, infrastruttura IT, reparto legale, gestione dei rischi e specialisti nel recupero dei dati.
Digital Recovery vanta esperienza nell’analisi e nel recupero di server, sistemi RAID, sistemi di storage, macchine virtuali, database e backup colpiti da ransomware.
Ogni incidente viene valutato individualmente per identificare la variante, comprendere l’estensione della crittografia e definire le alternative tecniche più sicure. La diagnosi evita tentativi che potrebbero aggravare i danni e consente di dare priorità ai sistemi essenziali per la continuità operativa dell’azienda.
Quando vengono individuati file crittografati da Qilin, è necessario interrompere qualsiasi modifica sui dispositivi interessati e rivolgersi a specialisti. Minore è la manipolazione dell’infrastruttura dopo l’attacco, maggiori possono essere le possibilità di preservare informazioni importanti per il recupero.
Domande frequenti sul ransomware Qilin
Qilin e Agenda sono lo stesso ransomware?
Agenda era il nome inizialmente associato alla famiglia. Con l’evoluzione dell’operazione, il nome Qilin ha iniziato a essere utilizzato più frequentemente. I rapporti tecnici possono ancora utilizzare entrambi i nomi.
Quale estensione aggiunge Qilin ai file?
Non esiste un’unica estensione valida per tutti gli attacchi. Qilin consente diverse configurazioni e l’estensione può variare in base alla campagna e all’affiliato responsabile dell’intrusione.
Esiste un decryptor gratuito per Qilin?
La disponibilità di uno strumento deve essere verificata in base alla variante. Non si dovrebbe eseguire un decryptor prima di averne confermato la compatibilità con i file interessati.
Qilin attacca i server VMware ESXi?
Sì. Esistono varianti Linux e tecniche associate alla compromissione di VMware ESXi e vCenter. Dischi virtuali, datastore, snapshot e configurazioni delle macchine possono essere interessati.
È possibile recuperare i dati senza disporre di un backup?
In alcuni casi, può essere possibile recuperare i dati attraverso l’analisi dei dispositivi, dei file system, dei database, dei volumi e delle strutture residue. Il risultato dipende dalle condizioni specifiche dell’incidente e non può essere garantito senza una diagnosi.
Qilin sottrae anche i dati?
Sì. L’operazione utilizza la doppia estorsione, combinando la crittografia con il furto di informazioni. Per questo motivo, la risposta deve considerare sia il recupero operativo sia l’indagine su una possibile violazione dei dati.
Devo spegnere i server colpiti?
La priorità è isolarli dalla rete. Lo spegnimento può eliminare informazioni temporanee importanti per l’indagine, ma può essere necessario quando non esiste un altro modo per impedire la propagazione. La decisione deve tenere conto dello stato dell’attacco e, quando possibile, essere presa con il supporto di specialisti.
Devo pagare il riscatto?
Il pagamento non garantisce una decrittazione completa né impedisce la divulgazione dei dati sottratti. Prima di prendere qualsiasi decisione, è consigliabile effettuare un’analisi tecnica delle alternative di recupero disponibili.