Le ransomware Qilin figure parmi les opérations de ransomware les plus actives et les plus structurées du marché. Initialement connu sous le nom de Agenda, le groupe opère selon le modèle Ransomware-as-a-Service, ou RaaS, en mettant son infrastructure et ses outils à la disposition d’affiliés chargés d’infiltrer des entreprises, de voler des informations et de chiffrer les systèmes.
La menace ne se limite pas aux ordinateurs des utilisateurs. Des variantes de Qilin ont été développées pour cibler les environnements Windows, Linux et VMware ESXi, permettant aux attaquants de compromettre des serveurs, des machines virtuelles, des partages réseau, des bases de données et des systèmes de sauvegarde. Le MITRE ATT&CK indique que cette famille est active depuis au moins 2022 et qu’elle dispose de versions développées en Go et Rust.
L’opération a continué d’afficher un niveau d’activité élevé ces dernières années. Au deuxième trimestre 2025, Qilin a été responsable de 24 % des incidents de ransomware signalés au MS-ISAC et touchant des administrations étatiques, locales, tribales et territoriales aux États-Unis. Au deuxième trimestre 2026, Qilin est également apparu comme le groupe le plus actif suivi par Group-IB dans la région Australie–Nouvelle-Zélande.
Pour les entreprises victimes d’une attaque, comprendre le fonctionnement du ransomware ne constitue qu’une partie du processus. Il est également nécessaire de contenir l’incident, de préserver les preuves et d’évaluer techniquement les possibilités de récupération des données chiffrées par Qilin.
Qu’est-ce que le ransomware Qilin ?
Qilin est une famille de ransomware associée à une opération criminelle qui repose sur le modèle RaaS. Dans ce modèle, les opérateurs gèrent le malware, l’infrastructure de communication, le site de fuite de données et les mécanismes de négociation, tandis que les affiliés mènent les attaques contre les organisations.
Cette structure permet à différents attaquants d’utiliser le même ransomware tout en adoptant des méthodes distinctes pour l’accès initial et les déplacements au sein du réseau. C’est pourquoi deux attaques attribuées à Qilin peuvent suivre des vecteurs d’intrusion différents, utiliser des outils distincts et avoir des niveaux d’impact variables.
Le groupe utilise également la stratégie de la double extorsion. Avant de chiffrer les fichiers, les attaquants peuvent copier des documents, des bases de données, des informations personnelles et d’autres contenus confidentiels. Après l’attaque, la victime est mise sous pression pour payer à la fois pour une prétendue procédure de déchiffrement et pour obtenir la promesse que les données volées ne seront pas divulguées.
Le vol d’informations augmente considérablement l’impact de l’incident. Même lorsqu’une organisation dispose de sauvegardes exploitables, elle peut encore être confrontée à des risques juridiques, réglementaires, financiers et réputationnels liés à l’exposition des données.
Initialement identifié sous le nom d’Agenda, le ransomware a ensuite été largement associé au nom Qilin. Bien que les deux appellations apparaissent encore dans les rapports techniques, elles désignent généralement la même famille de ransomware ou l’évolution d’une même opération.
Comment se déroule une attaque du ransomware Qilin ?
Une attaque de Qilin ne commence pas nécessairement par le chiffrement. Dans de nombreux incidents, les attaquants restent un certain temps au sein de l’infrastructure afin d’analyser le réseau, d’obtenir des privilèges supplémentaires et d’identifier les ressources les plus importantes avant d’exécuter le ransomware.
Accès initial
L’accès initial peut se produire de différentes manières, notamment :
- e-mails de phishing contenant des liens ou des pièces jointes malveillants ;
- identifiants compromis ;
- interfaces RDP exposées ;
- applications vulnérables accessibles depuis Internet ;
- services d’accès à distance ;
- comptes administrateurs sans authentification multifacteur.
MITRE ATT&CK associe Qilin à l’utilisation du phishing, à l’exploitation d’applications exposées, ainsi qu’à RDP, Citrix et à d’autres outils d’accès à distance.
Reconnaissance et vol d’identifiants
Après avoir pénétré dans l’environnement, les cybercriminels cherchent à identifier les utilisateurs, les serveurs, les contrôleurs de domaine, les partages réseau, les systèmes virtuels et les mécanismes de sauvegarde.
Qilin et ses affiliés peuvent utiliser PowerShell, des outils d’administration légitimes ainsi que des outils comme Mimikatz afin d’obtenir des identifiants et d’élever leurs privilèges. La compromission de comptes administrateurs permet aux attaquants d’accéder à différents segments du réseau et de modifier les stratégies du domaine.
Mouvement latéral
Avec des privilèges suffisants, les opérateurs peuvent déployer des outils et des fichiers malveillants sur différents systèmes. Des techniques impliquant PsExec, SMB, SSH, des scripts, des tâches planifiées et des stratégies de groupe peuvent être utilisées pour exécuter le ransomware simultanément sur plusieurs systèmes.
Cette étape explique pourquoi certaines attaques touchent rapidement les postes de travail, les serveurs, les machines virtuelles et les volumes partagés.
Compromission des mécanismes de récupération
Avant le chiffrement, les attaquants peuvent tenter de supprimer les clichés instantanés, d’interrompre des services, de redémarrer les serveurs de sauvegarde ou de modifier la configuration des environnements virtuels.
Dans les infrastructures VMware, les techniques attribuées à Qilin comprennent l’identification des hôtes ESXi et des clusters vCenter, l’arrêt des machines virtuelles et la suppression des snapshots. Des actions visant à désactiver les fonctions de haute disponibilité et à compliquer la restauration ont également été observées.
Exfiltration et chiffrement
Après avoir identifié les données les plus importantes, les cybercriminels peuvent transférer des informations vers des serveurs externes. Ce n’est qu’après cette étape que le chiffrement à grande échelle est lancé.
Les variantes de Qilin peuvent utiliser des algorithmes symétriques, comme AES ou ChaCha20, pour chiffrer les données, tandis que des clés RSA sont utilisées pour protéger les clés employées au cours du processus. La configuration peut varier selon les campagnes et les affiliés.
À la fin du processus, le ransomware ajoute des extensions aux fichiers affectés et dépose des notes de rançon contenant des instructions de contact. Qilin étant configurable, l’extension ainsi que le nom de la note peuvent varier d’une attaque à l’autre.
Quels systèmes peuvent être touchés par Qilin ?
Qilin représente une menace particulièrement importante pour les entreprises en raison de ses capacités multiplateformes. Son impact ne se limite pas aux fichiers stockés sur des ordinateurs Windows.
Serveurs Windows et Active Directory
Les serveurs de fichiers, les contrôleurs de domaine, les systèmes ERP, les applications d’entreprise et les partages SMB peuvent être compromis une fois que les attaquants ont obtenu des privilèges administratifs.
La compromission d’Active Directory permet aux attaquants de diffuser des commandes, de modifier les stratégies et d’étendre la portée de l’attaque au sein de l’organisation.
Linux et environnements de bases de données
Linux et environnements de bases de données
Des analyses techniques ont identifié, parmi les cibles recherchées par le ransomware, des chemins liés à MySQL, PostgreSQL, MongoDB, Redis, Elasticsearch, Docker, VMware, Xen et à d’autres services.
VMware ESXi et machines virtuelles
Les serveurs VMware ESXi constituent des cibles importantes, car ils regroupent plusieurs machines virtuelles au sein d’un même environnement. Lorsque le ransomware parvient à chiffrer les datastores ou les disques virtuels, plusieurs services peuvent devenir indisponibles simultanément.
Les fichiers VMDK, les configurations des machines virtuelles, les snapshots et les structures VMFS peuvent être affectés. Broadcom a déjà publié une alerte spécifique concernant une variante Linux de Qilin ciblant les environnements VMware ESXi.
NAS, SAN et systèmes RAID
Les systèmes de stockage NAS et SAN, ainsi que les volumes RAID, peuvent être affectés lorsqu’ils sont accessibles depuis des serveurs compromis ou lorsque l’attaquant obtient un accès administrateur aux équipements.
Même si le ransomware n’est pas exécuté directement sur le système de stockage, les fichiers stockés peuvent être chiffrés via les partages réseau montés. Dans certains cas, la structure logique du volume, les snapshots et les copies de sauvegarde peuvent également être compromis.
Systèmes de sauvegarde
Les cybercriminels cherchent à réduire les possibilités de récupération avant de révéler l’attaque. C’est pourquoi les serveurs de sauvegarde, les référentiels, les identifiants administratifs et les consoles de gestion doivent également faire partie de l’enquête.
Les sauvegardes connectées en permanence au domaine peuvent être supprimées, chiffrées ou modifiées. La présence d’une sauvegarde ne signifie pas automatiquement qu’elle est intacte, à jour et exempte des mécanismes utilisés lors de l’intrusion.
L’impact d’une attaque Qilin

L’un des incidents les plus connus associés à Qilin a touché Synnovis, une entreprise qui fournit des services de laboratoire et de pathologie à des organisations liées au système de santé public du Royaume-Uni.
L’attaque, identifiée en juin 2024, a affecté les services de laboratoire et entraîné le report d’interventions et de consultations dans des hôpitaux londoniens. Synnovis a indiqué que l’enquête avait été menée avec le soutien d’organisations telles que la National Crime Agency, NHS England et le National Cyber Security Centre.
Ce cas montre que l’impact d’un ransomware ne se limite pas à la perte de fichiers. L’indisponibilité des systèmes peut interrompre des opérations critiques, empêcher l’accès à des informations essentielles et affecter les clients, les patients, les fournisseurs et les partenaires.
Parmi les principales conséquences d’une attaque Qilin figurent :
- interruption des activités ;
- indisponibilité des serveurs et des machines virtuelles ;
- perte d’accès aux bases de données ;
- compromission des sauvegardes ;
- divulgation d’informations confidentielles ;
- interruption des systèmes de production ;
- coûts juridiques et réglementaires ;
- atteinte à la réputation de l’entreprise ;
- allongement du délai nécessaire à la reprise opérationnelle.
Que faire après une attaque du ransomware Qilin ?
Les premières décisions prises après la découverte de l’attaque peuvent influencer directement les possibilités de récupération. La priorité doit être de contenir la propagation sans détruire des éléments de preuve importants.
Isolez les systèmes affectés
Déconnectez du réseau les équipements compromis et interrompez les communications entre les segments affectés. Lorsque plusieurs appareils sont en cours de chiffrement, il peut être nécessaire de bloquer les connexions au niveau des commutateurs réseau ou d’isoler des parties entières de l’infrastructure.
La CISA recommande d’identifier les systèmes touchés et de les isoler immédiatement. L’arrêt des équipements doit être envisagé principalement lorsqu’il n’est pas possible de les déconnecter du réseau, car des informations importantes peuvent être présentes temporairement en mémoire.
Ne formatez pas et ne réinstallez pas les serveurs
Le formatage des disques, la réinstallation des systèmes d’exploitation ou la recréation des volumes peuvent écraser des structures importantes pour l’enquête et la récupération des données.
Même des fichiers apparemment inutilisables peuvent contenir des données partiellement récupérables. Des modifications effectuées sans analyse préalable peuvent réduire les possibilités techniques de récupération.
Préservez les preuves
Conservez des copies des notes de rançon, des extensions ajoutées aux fichiers, des journaux, des fichiers chiffrés, des échantillons du malware et des enregistrements des systèmes de sécurité.
Il est également important de documenter la date à laquelle l’incident a été identifié, les équipements affectés et les actions déjà entreprises.
La CISA recommande, lors de la réponse à un incident de ransomware, de préserver les images système, le contenu de la mémoire, les journaux de sécurité et les enregistrements des pare-feu.
N’utilisez pas d’outils de déchiffrement au hasard
Un outil incompatible peut modifier les fichiers, provoquer des corruptions supplémentaires ou compliquer une tentative de récupération ultérieure.
L’identification correcte de la famille, de la variante et du comportement du chiffrement doit être effectuée avant l’utilisation de tout outil. Le projet No More Ransom met à disposition Crypto Sheriff afin d’aider à identifier le ransomware et à vérifier les solutions publiques disponibles.
Analysez les sauvegardes dans un environnement isolé
Ne reconnectez pas immédiatement les sauvegardes à l’infrastructure compromise. Elles doivent être vérifiées dans un environnement contrôlé afin de confirmer leur intégrité et de s’assurer qu’elles ne contiennent pas de fichiers malveillants, de comptes compromis ou de mécanismes de persistance.
Restaurer l’ensemble de l’environnement sans avoir supprimé l’accès des attaquants peut permettre une nouvelle attaque.
Est-il possible de récupérer les données chiffrées par Qilin ?
La récupération dépend de la variante utilisée, de la manière dont le chiffrement a été effectué, des systèmes affectés et des actions menées après l’incident.
Il ne faut pas supposer qu’il existe un outil public universel capable de déchiffrer toutes les variantes de Qilin. Chaque attaque doit être analysée individuellement.
La récupération peut faire appel à différentes approches :
Identification de la variante
L’analyse commence par l’extension ajoutée aux fichiers, la note de rançon, des échantillons du malware et le comportement observé sur les systèmes.
Ces informations permettent d’identifier la variante et de comprendre la manière dont les données ont été traitées.
Analyse du chiffrement
Des spécialistes peuvent analyser la manière dont le ransomware a traité les fichiers, les algorithmes utilisés, déterminer si le chiffrement a été total ou partiel et vérifier si des erreurs se sont produites pendant son exécution.
Dans certains cas, des interruptions du processus, des erreurs d’implémentation ou la présence de fichiers temporaires peuvent offrir des possibilités de récupération. Cela ne se produit pas dans tous les cas et ne peut être confirmé qu’après un diagnostic.
Récupération des structures de stockage
Même lorsque les fichiers sont chiffrés, il peut être nécessaire de reconstruire d’abord l’infrastructure logique dans laquelle ils étaient stockés.
Digital Recovery intervient dans la récupération de données sur :
- serveurs physiques ;
- systèmes de stockage NAS, DAS et SAN ;
- systèmes RAID ;
- machines virtuelles VMware et Hyper-V ;
- bases de données SQL Server, Oracle, MySQL et autres ;
- systèmes de sauvegarde ;
- volumes Windows et Linux.
L’analyse peut inclure les disques virtuels, les systèmes de fichiers, les volumes endommagés, les bases de données corrompues et les copies résiduelles retrouvées sur les dispositifs.
Restauration dans un environnement sécurisé
Les données récupérées doivent être validées puis transférées vers une infrastructure saine. La restauration doit suivre un ordre défini en fonction de la criticité des systèmes et des dépendances entre les applications, les bases de données et les services.
L’objectif n’est pas seulement de récupérer des fichiers isolés, mais de permettre à l’entreprise de reprendre ses activités en toute sécurité.
Le paiement de la rançon garantit-il la récupération des données ?
Le paiement ne garantit pas que les cybercriminels fourniront une clé fonctionnelle, que tous les fichiers pourront être récupérés ou que les données volées seront supprimées.
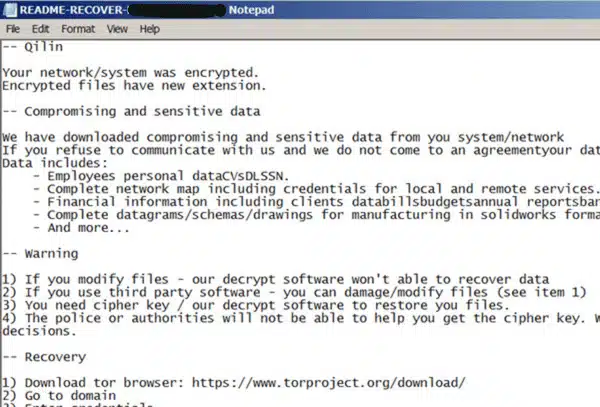
La CISA elle-même avertit que le paiement de la rançon ne garantit pas le rétablissement de l’accès aux systèmes et aux données.
Même lorsque les attaquants fournissent un outil de déchiffrement, des problèmes peuvent survenir, notamment :
- Même lorsque les attaquants fournissent un outil de déchiffrement, des problèmes peuvent survenir, notamment :
- déchiffrement extrêmement lent ;
- défaillances sur les bases de données volumineuses ;
- machines virtuelles qui ne démarrent plus ;
- perte de métadonnées ;
- absence de support technique ;
- nouvelle tentative d’extorsion ;
- nouvelle tentative d’extorsion ;
Avant d’envisager toute négociation, l’organisation doit procéder à une évaluation technique des données, des sauvegardes et des dispositifs compromis. Dans de nombreux cas, il existe des solutions de récupération qui ne dépendent pas du paiement aux cybercriminels.
Comment réduire le risque de nouvelles attaques ?
La prévention contre Qilin nécessite des mesures capables d’empêcher l’accès initial, de limiter le mouvement latéral et de protéger les mécanismes de récupération.
Les mesures les plus importantes comprennent :
- authentification multifacteur pour les VPN, les accès distants et les comptes administrateurs ;
- mise à jour régulière des systèmes, des hyperviseurs, des pare-feu et des applications exposées ;
- segmentation entre les utilisateurs, les serveurs, les systèmes de stockage et les sauvegardes ;
- application du principe du moindre privilège ;
- protection des comptes de domaine ;
- surveillance de PowerShell, PsExec, RDP, SMB et SSH ;
- EDR et XDR sur les serveurs et les postes de travail ;
- surveillance des environnements Windows, Linux et virtualisés ;
- sauvegardes hors ligne, isolées ou immuables ;
- tests réguliers de restauration ;
- plan de réponse aux incidents ;
- formation à la prévention du phishing.
Les solutions de sécurité doivent également surveiller les comportements multiplateformes. Des chercheurs de Trend Micro ont identifié une campagne Agenda/Qilin utilisant une variante Linux au sein de systèmes Windows, ce qui montre comment les opérateurs continuent d’adapter leurs techniques afin de contourner les mécanismes de détection traditionnels.
Récupération des données après une attaque Qilin
Une attaque du ransomware Qilin nécessite une réponse coordonnée entre les équipes de cybersécurité, d’infrastructure, juridiques, de gestion des risques et les spécialistes de la récupération de données.
Digital Recovery possède une solide expérience dans l’analyse et la récupération de serveurs, de systèmes RAID, de systèmes de stockage, de machines virtuelles, de bases de données et de sauvegardes affectés par un ransomware.
Chaque incident est évalué individuellement afin d’identifier la variante, de comprendre l’étendue du chiffrement et de définir les options techniques les plus sûres. Le diagnostic permet d’éviter des tentatives susceptibles d’aggraver les dommages et de donner la priorité aux systèmes essentiels à la continuité des activités de l’entreprise.
Si vous identifiez des fichiers chiffrés par Qilin, cessez toute modification sur les appareils concernés et faites appel à des spécialistes. Moins l’infrastructure est manipulée après l’attaque, plus les chances de préserver des informations importantes pour la récupération sont élevées.
Questions fréquentes sur le ransomware Qilin
Qilin et Agenda sont-ils le même ransomware ?
Agenda était le nom initialement associé à cette famille de ransomware. Avec l’évolution de l’opération, le nom Qilin est devenu plus couramment utilisé. Les rapports techniques peuvent toutefois encore employer les deux appellations.
Quelle extension Qilin ajoute-t-il aux fichiers ?
Il n’existe pas une extension unique valable pour toutes les attaques. Qilin peut être configuré de différentes manières, et l’extension peut varier selon la campagne et l’affilié responsable de l’intrusion.
Existe-t-il un outil de déchiffrement gratuit pour Qilin ?
La disponibilité d’un outil doit être vérifiée en fonction de la variante. Il ne faut pas utiliser un outil de déchiffrement avant d’avoir confirmé sa compatibilité avec les fichiers affectés.
Qilin attaque-t-il les serveurs VMware ESXi ?
Oui. Il existe des variantes Linux et des techniques associées à la compromission de VMware ESXi et de vCenter. Les disques virtuels, les datastores, les snapshots et les configurations des machines virtuelles peuvent être affectés.
Est-il possible de récupérer les données sans disposer d’une sauvegarde ?
Dans certains cas, une récupération peut être possible grâce à l’analyse des appareils, des systèmes de fichiers, des bases de données, des volumes et des structures résiduelles. Le résultat dépend des conditions spécifiques de l’incident et ne peut être garanti sans diagnostic préalable.
Qilin vole-t-il également des données ?
Oui. L’opération utilise la double extorsion, en combinant le chiffrement avec le vol d’informations. La réponse à l’incident doit donc prendre en compte à la fois la reprise opérationnelle et l’enquête sur une éventuelle violation de données.
Faut-il éteindre les serveurs attaqués ?
La priorité est de les isoler du réseau. L’arrêt des serveurs peut entraîner la perte d’informations temporaires importantes pour l’enquête, mais il peut être nécessaire lorsqu’aucune autre mesure ne permet d’empêcher la propagation. La décision doit tenir compte de l’état de l’attaque et, dans la mesure du possible, être prise avec l’aide de spécialistes.
Faut-il payer la rançon ?
Le paiement ne garantit pas un déchiffrement complet et n’empêche pas la divulgation des données volées. Avant toute décision, il est recommandé de procéder à une analyse technique des solutions de récupération disponibles.