El ransomware Qilin se encuentra entre las operaciones de ransomware más activas y estructuradas del mercado. Conocido inicialmente también como Agenda, el grupo opera mediante el modelo Ransomware-as-a-Service, o RaaS, poniendo su infraestructura y sus herramientas a disposición de afiliados responsables de infiltrarse en empresas, robar información y cifrar sistemas.
La amenaza no se limita a los equipos de los usuarios. Se han desarrollado variantes de Qilin para atacar entornos Windows, Linux y VMware ESXi, lo que permite a los atacantes comprometer servidores, máquinas virtuales, recursos compartidos de red, bases de datos y sistemas de copias de seguridad. El MITRE ATT&CK indica que esta familia está activa al menos desde 2022 y cuenta con versiones desarrolladas en Go y Rust.
La operación continuó registrando un alto nivel de actividad en los últimos años. En el segundo trimestre de 2025, Qilin fue responsable del 24 % de los incidentes de ransomware reportados al MS-ISAC que afectaron a gobiernos estatales, locales, tribales y territoriales de Estados Unidos. En el segundo trimestre de 2026, también figuró como el grupo más activo monitorizado por Group-IB en la región de Australia y Nueva Zelanda.
Para las empresas atacadas, comprender cómo funciona el ransomware es solo una parte del proceso. También es necesario contener el incidente, preservar las evidencias y evaluar técnicamente las posibilidades de recuperación de los datos cifrados por Qilin.
¿Qué es el ransomware Qilin?
Qilin es una familia de ransomware asociada a una operación criminal que utiliza el modelo RaaS. En este formato, los operadores mantienen el malware, la infraestructura de comunicación, el sitio de filtración de datos y los mecanismos de negociación, mientras que los afiliados llevan a cabo los ataques contra las organizaciones.
Esta estructura permite que distintos atacantes utilicen el mismo ransomware, pero adopten métodos diferentes de acceso inicial y movimiento dentro de la red. Por este motivo, dos ataques atribuidos a Qilin pueden presentar vías de intrusión, herramientas y niveles de impacto distintos.
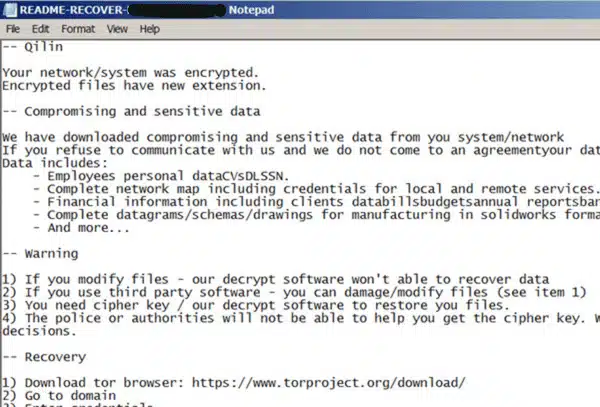
El grupo también emplea la estrategia de doble extorsión. Antes de cifrar los archivos, los atacantes pueden copiar documentos, bases de datos, información personal y otros contenidos confidenciales. Después del ataque, la víctima es presionada para pagar tanto por la supuesta descodificación como por la promesa de que los datos robados no serán divulgados.
El robo de información aumenta significativamente el impacto del incidente. Incluso cuando la organización dispone de copias de seguridad viables, aún puede enfrentarse a riesgos legales, regulatorios, financieros y reputacionales derivados de la exposición de los datos.
Identificado inicialmente como Agenda, el ransomware pasó a estar ampliamente asociado con el nombre Qilin. Aunque ambos nombres todavía aparecen en informes técnicos, normalmente se refieren a la misma familia o a la evolución de una misma operación.
¿Cómo se produce un ataque del ransomware Qilin?
Un ataque de Qilin no comienza necesariamente con el cifrado. En muchos incidentes, los atacantes permanecen durante algún tiempo dentro de la infraestructura, analizando la red, obteniendo privilegios e identificando los activos más importantes antes de ejecutar el ransomware.
Acceso inicial
El acceso inicial puede producirse a través de diferentes vías, entre ellas:
- correos electrónicos de phishing con enlaces o archivos adjuntos maliciosos;
- credenciales comprometidas;
- interfaces RDP expuestas;
- aplicaciones vulnerables accesibles desde Internet;
- servicios de acceso remoto;
- cuentas administrativas sin autenticación multifactor.
MITRE ATT&CK relaciona a Qilin con el uso de phishing, la explotación de aplicaciones expuestas, RDP, Citrix y otras herramientas de acceso remoto.
Reconocimiento y robo de credenciales
Después de acceder al entorno, los ciberdelincuentes buscan identificar usuarios, servidores, controladores de dominio, recursos compartidos de red, sistemas virtuales y mecanismos de copias de seguridad.
Qilin y sus afiliados pueden utilizar PowerShell, herramientas administrativas legítimas y recursos como Mimikatz para obtener credenciales y ampliar los privilegios disponibles. Las cuentas administrativas comprometidas permiten al atacante acceder a diferentes segmentos de la red y modificar las políticas del dominio.
Movimiento lateral
Con privilegios suficientes, los operadores pueden distribuir herramientas y archivos maliciosos entre los sistemas. Se pueden utilizar técnicas que implican PsExec, SMB, SSH, scripts, tareas programadas y políticas de grupo para ejecutar el ransomware simultáneamente en varios equipos.
Esta etapa explica por qué algunos ataques afectan rápidamente a estaciones de trabajo, servidores, máquinas virtuales y volúmenes compartidos.
Compromiso de los mecanismos de recuperación
Antes del cifrado, los atacantes pueden intentar eliminar las copias de sombra, detener servicios, reiniciar servidores de copias de seguridad o modificar la configuración de los entornos virtuales.
En infraestructuras VMware, las técnicas atribuidas a Qilin incluyen la identificación de hosts ESXi y clústeres vCenter, la detención de máquinas virtuales y la eliminación de snapshots. También existen registros de acciones destinadas a deshabilitar funciones de alta disponibilidad y dificultar la restauración.
Exfiltración y cifrado
Después de localizar los datos más importantes, los ciberdelincuentes pueden transferir información a servidores externos. Solo después de esta etapa se produce el cifrado a gran escala.
Las variantes de Qilin pueden utilizar algoritmos simétricos, como AES o ChaCha20, para cifrar los datos, mientras que se emplean claves RSA para proteger las claves utilizadas durante el proceso. La configuración puede variar entre campañas y afiliados.
Al finalizar, el ransomware añade extensiones a los archivos afectados y deja notas de rescate con instrucciones para ponerse en contacto con los atacantes. Como Qilin es configurable, la extensión y el nombre de la nota pueden variar de un ataque a otro.
¿Qué sistemas pueden verse afectados por Qilin?
Qilin representa una amenaza especialmente relevante para las empresas porque cuenta con capacidad multiplataforma. Su impacto no se limita a los archivos almacenados en equipos Windows.
Servidores Windows y Active Directory
Los servidores de archivos, controladores de dominio, sistemas ERP, aplicaciones corporativas y recursos compartidos SMB pueden verse comprometidos después de que los atacantes obtienen privilegios administrativos.
El compromiso de Active Directory permite distribuir comandos, modificar políticas y ampliar el alcance del ataque dentro de la organización.
Linux y entornos de bases de datos
Las variantes para Linux pueden afectar directorios asociados a servicios corporativos, contenedores, entornos de virtualización y bases de datos.
Los análisis técnicos han identificado rutas relacionadas con MySQL, PostgreSQL, MongoDB, Redis, Elasticsearch, Docker, VMware, Xen y otros servicios entre los objetivos examinados por el ransomware.
VMware ESXi y máquinas virtuales
Los servidores VMware ESXi son objetivos importantes porque concentran varias máquinas virtuales en un único entorno. Cuando el ransomware logra cifrar datastores o discos virtuales, varios servicios pueden quedar indisponibles al mismo tiempo.
Los archivos VMDK, las configuraciones de las máquinas virtuales, los snapshots y las estructuras VMFS pueden verse afectados. Broadcom ya ha publicado una alerta específica sobre una variante de Qilin para Linux dirigida a entornos VMware ESXi.
NAS, SAN y sistemas RAID
Los sistemas de almacenamiento NAS, SAN y los volúmenes RAID pueden verse afectados cuando son accesibles desde servidores comprometidos o cuando el atacante obtiene acceso administrativo al dispositivo.
Aunque el ransomware no se ejecute directamente en el sistema de almacenamiento, los archivos almacenados pueden ser cifrados a través de los recursos compartidos montados en la red. En algunos casos, la estructura lógica del volumen, los snapshots y las copias de seguridad también pueden verse comprometidos.
Sistemas de copias de seguridad
Los ciberdelincuentes buscan reducir las opciones de recuperación antes de revelar el ataque. Por ello, los servidores de copias de seguridad, los repositorios, las credenciales administrativas y las consolas de gestión deben formar parte de la investigación.
Las copias de seguridad conectadas permanentemente al dominio pueden ser eliminadas, cifradas o modificadas. La existencia de una copia de seguridad no significa automáticamente que esté íntegra, actualizada y libre de los mecanismos utilizados durante la intrusión.
El impacto de un ataque de Qilin

Uno de los incidentes más conocidos asociados a Qilin afectó a Synnovis, una empresa que presta servicios de laboratorio y patología a organizaciones vinculadas al sistema público de salud del Reino Unido.
El ataque, identificado en junio de 2024, afectó a los servicios de laboratorio y provocó el aplazamiento de procedimientos y consultas en hospitales de Londres. Synnovis informó que la investigación se llevó a cabo con el apoyo de organizaciones como la National Crime Agency, NHS England y el National Cyber Security Centre.
El caso demuestra que el impacto de un ransomware no se limita a la pérdida de archivos. La indisponibilidad de los sistemas puede interrumpir operaciones críticas, impedir el acceso a información esencial y afectar a clientes, pacientes, proveedores y socios.
Entre las principales consecuencias de un ataque de Qilin se encuentran:
- paralización de las actividades;
- indisponibilidad de servidores y máquinas virtuales;
- pérdida de acceso a bases de datos;
- compromiso de las copias de seguridad;
- filtración de información confidencial;
- interrupción de los sistemas de producción;
- costes legales y regulatorios;
- daños a la reputación de la empresa;
- aumento del tiempo necesario para la recuperación operativa.
¿Qué hacer después de un ataque del ransomware Qilin?
Las primeras decisiones tomadas tras descubrir el ataque pueden influir directamente en las posibilidades de recuperación. La prioridad debe ser contener la propagación sin destruir evidencias importantes.
Aísle los sistemas afectados
Desconecte de la red los equipos comprometidos e interrumpa la comunicación entre los segmentos afectados. Cuando varios dispositivos están siendo cifrados, puede ser necesario bloquear conexiones a nivel de los switches o aislar partes completas de la infraestructura.
La CISA recomienda identificar los sistemas afectados y aislarlos de inmediato. El apagado debe considerarse principalmente cuando no sea posible desconectar el equipo de la red, ya que puede haber información importante almacenada temporalmente en la memoria.
No formatee ni reinstale los servidores
Formatear discos, reinstalar sistemas operativos o recrear volúmenes puede sobrescribir estructuras importantes para la investigación y la recuperación de los datos.
Incluso los archivos aparentemente inutilizables pueden contener partes recuperables. Las modificaciones realizadas sin un análisis previo pueden reducir las posibilidades técnicas disponibles.
Preserve las evidencias
Conserve copias de las notas de rescate, las extensiones añadidas a los archivos, los registros, los archivos cifrados, las muestras del malware y los registros de los sistemas de seguridad.
También es importante documentar cuándo se identificó el incidente, qué equipos se vieron afectados y qué acciones ya se llevaron a cabo.
La CISA recomienda preservar imágenes de los sistemas, la memoria, los registros de seguridad y los registros del firewall durante la respuesta a incidentes de ransomware.
No ejecute herramientas de descifrado aleatorias
Una herramienta incompatible puede modificar los archivos, provocar daños adicionales o dificultar un intento posterior de recuperación.
La identificación correcta de la familia, la variante y el comportamiento del cifrado debe realizarse antes de utilizar cualquier herramienta. El proyecto No More Ransom ofrece Crypto Sheriff para ayudar a identificar el ransomware y comprobar si existen soluciones públicas disponibles.
Analice las copias de seguridad en un entorno aislado
No vuelva a conectar inmediatamente las copias de seguridad a la infraestructura comprometida. Deben verificarse en un entorno controlado para confirmar que están íntegras y que no contienen archivos maliciosos, cuentas comprometidas ni mecanismos de persistencia.
Restaurar todo el entorno sin eliminar el acceso de los atacantes puede permitir que se produzca un nuevo ataque.
¿Es posible recuperar los datos cifrados por Qilin?
La recuperación depende de la variante utilizada, de cómo se ejecutó el cifrado, de los sistemas afectados y de las acciones realizadas después del incidente.
No se debe asumir que existe una herramienta pública universal capaz de descifrar todas las variantes de Qilin. Cada ataque debe analizarse de forma individual.
La recuperación puede implicar diferentes enfoques:
Identificación de la variante
El análisis comienza por la extensión añadida a los archivos, la nota de rescate, las muestras del malware y el comportamiento observado en los sistemas.
Esta información ayuda a identificar la variante y la forma en que se procesaron los datos.
Análisis del cifrado
Los especialistas pueden evaluar cómo el ransomware procesó los archivos, qué algoritmos se utilizaron, si el cifrado fue total o parcial y si se produjeron errores durante la ejecución.
En algunos escenarios, las interrupciones del proceso, los errores de implementación o los archivos temporales pueden crear posibilidades de recuperación. Esto no ocurre en todos los casos y solo puede confirmarse después del diagnóstico.
Recuperación de las estructuras de almacenamiento
Incluso cuando los archivos están cifrados, puede ser necesario reconstruir primero la infraestructura lógica en la que estaban almacenados.
Digital Recovery trabaja en la recuperación de datos en:
- servidores físicos;
- sistemas de almacenamiento NAS, DAS y SAN;
- sistemas RAID;
- máquinas virtuales VMware y Hyper-V;
- bases de datos SQL Server, Oracle, MySQL y otras;
- sistemas de copias de seguridad;
- volúmenes Windows y Linux.
El análisis puede incluir discos virtuales, sistemas de archivos, volúmenes dañados, bases de datos corruptas y copias remanentes encontradas en los dispositivos.
Restauración en un entorno seguro
Los datos recuperados deben validarse y transferirse a una infraestructura limpia. La restauración debe seguir un orden definido en función de la criticidad de los sistemas y de las dependencias entre aplicaciones, bases de datos y servicios.
El objetivo no es solo recuperar archivos aislados, sino permitir que la empresa reanude sus operaciones de forma segura.
¿Pagar el rescate garantiza la recuperación?
El pago no garantiza que los ciberdelincuentes proporcionen una clave funcional, que se recuperen todos los archivos ni que se eliminen los datos robados.
La propia CISA advierte que pagar el rescate no garantiza la recuperación del acceso a los sistemas ni a los datos.
Incluso cuando los atacantes proporcionan una herramienta, pueden surgir problemas como:
- descifrado extremadamente lento;
- archivos corruptos;
- fallos en grandes bases de datos;
- máquinas virtuales que no se inician;
- pérdida de metadatos;
- ausencia de soporte técnico;
- nuevo intento de extorsión;
- divulgación posterior de la información robada.
Antes de considerar cualquier negociación, la organización debe evaluar técnicamente los datos, las copias de seguridad y los dispositivos comprometidos. En muchos casos, existen alternativas de recuperación que no dependen del pago a los ciberdelincuentes.
¿Cómo reducir el riesgo de nuevos ataques?
La prevención frente a Qilin exige controles capaces de impedir el acceso inicial, limitar el movimiento lateral y proteger los mecanismos de recuperación.
Las medidas más importantes incluyen:
- autenticación multifactor en VPN, accesos remotos y cuentas administrativas;
- actualización de sistemas, hipervisores, firewalls y aplicaciones expuestas;
- segmentación entre usuarios, servidores, sistemas de almacenamiento y copias de seguridad;
- aplicación del principio de mínimo privilegio;
- protección de las cuentas de dominio;
- monitorización de PowerShell, PsExec, RDP, SMB y SSH;
- EDR y XDR en servidores y estaciones de trabajo;
- monitorización de Windows, Linux y entornos virtualizados;
- copias de seguridad offline, aisladas o inmutables;
- pruebas periódicas de restauración;
- plan de respuesta a incidentes;
- formación contra el phishing.
Las soluciones de seguridad también deben supervisar los comportamientos multiplataforma. Investigadores de Trend Micro identificaron una campaña de Agenda/Qilin que utilizaba una variante de Linux dentro de sistemas Windows, lo que demuestra cómo los operadores siguen adaptando sus técnicas para eludir los mecanismos tradicionales de detección.
Recuperación de datos tras un ataque de Qilin
Un ataque del ransomware Qilin exige una respuesta coordinada entre los equipos de seguridad de la información, infraestructura, área jurídica, gestión de riesgos y especialistas en recuperación de datos.
Digital Recovery cuenta con experiencia en el análisis y la recuperación de servidores, sistemas RAID, sistemas de almacenamiento, máquinas virtuales, bases de datos y copias de seguridad afectadas por ransomware.
Cada incidente se evalúa de forma individual para identificar la variante, comprender el alcance del cifrado y definir las alternativas técnicas más seguras. El diagnóstico evita intentos que puedan agravar los daños y permite priorizar los sistemas esenciales para la continuidad de la empresa.
Cada incidente se evalúa de forma individual para identificar la variante, comprender el alcance del cifrado y definir las alternativas técnicas más seguras. El diagnóstico evita intentos que puedan agravar los daños y permite priorizar los sistemas esenciales para la continuidad de la empresa.
Preguntas frecuentes sobre el ransomware Qilin
¿Qilin y Agenda son el mismo ransomware?
Agenda fue el nombre asociado inicialmente a la familia. Con la evolución de la operación, el nombre Qilin pasó a utilizarse con mayor frecuencia. Los informes técnicos todavía pueden utilizar ambos nombres.
¿Qué extensión añade Qilin a los archivos?
No existe una única extensión válida para todos los ataques. Qilin permite diferentes configuraciones, y la extensión puede variar según la campaña y el afiliado responsable de la intrusión.
¿Existe un descifrador gratuito para Qilin?
La disponibilidad de una herramienta debe verificarse según la variante. No se debe ejecutar un descifrador antes de confirmar su compatibilidad con los archivos afectados.
¿Qilin ataca servidores VMware ESXi?
Sí. Existen variantes para Linux y técnicas asociadas al compromiso de VMware ESXi y vCenter. Los discos virtuales, datastores, snapshots y configuraciones de las máquinas pueden verse afectados.
¿Es posible recuperar los datos sin disponer de una copia de seguridad?
En algunos casos, puede existir la posibilidad de recuperar los datos mediante el análisis de los dispositivos, sistemas de archivos, bases de datos, volúmenes y estructuras remanentes. El resultado depende de las condiciones específicas del incidente y no puede garantizarse sin un diagnóstico.
¿Qilin también roba los datos?
Sí. La operación utiliza doble extorsión, combinando el cifrado con el robo de información. Por ello, la respuesta debe considerar tanto la recuperación operativa como la investigación de una posible violación de datos.
¿Debo apagar los servidores atacados?
La prioridad es aislarlos de la red. El apagado puede eliminar información temporal importante para la investigación, pero puede ser necesario cuando no exista otra forma de impedir la propagación. La decisión debe tener en cuenta el estado del ataque y, siempre que sea posible, contar con orientación especializada.
¿Debo pagar el rescate?
El pago no garantiza un descifrado completo ni impide la divulgación de los datos robados. Antes de tomar cualquier decisión, se recomienda realizar un análisis técnico de las alternativas de recuperación disponibles.