

Spezialgebiete


Technologie, um Ihre Daten zurückzubringen!
Entschlüsseln von VIB-Dateien
- Mehr als 25 Jahre Erfahrung
- In 7 Ländern vertreten
- Mehrsprachiger Support
FÄLLE WELTWEIT
FÄLLE VON LOCKBIT-ANGRIFFEN
FÄLLE VON BLACK CAT- ANGRIFFEN
FÄLLE VON HIVE LEAKS-ANGRIFFEN
FÄLLE VON AKIRA-
ANGRIFFEN
LÖSEGELDZAHLUNGEN DURCH DATENRETTUNG GESPART
* Daten bis 2025





Wiederherstellung von VIB-Dateien, die durch ransomware verschlüsselt wurden
VIB-Dateien sind wesentliche Bestandteile der inkrementellen Backup-Strategie von Veeam und enthalten kritische und vertrauliche Unternehmensdaten. Wenn ein ransomware-Angriff diese Dateien trifft, wird nicht nur der unmittelbare Zugriff auf die Daten blockiert, sondern die gesamte Strategie zur Wiederherstellung nach Katastrophen des Unternehmens kann gefährdet sein.
Die häufigsten Ursachen für die Verschlüsselung von VIB-Dateien sind gezielte Angriffe über Phishing-E-Mails, ungepatchte Schwachstellen auf Backup-Servern, exponierte oder kompromittierte Administratoranmeldedaten sowie Fehler bei der Segmentierung und dem Schutz von Unternehmensnetzwerken.
Unternehmen, die auf Veeam-Backups angewiesen sind, haben in diesen inkrementellen Dateien (VIB) in der Regel kritische Informationen, die ihre Betriebsfähigkeit direkt beeinflussen. Daher können die finanziellen und operativen Auswirkungen eines ransomware-Angriffs verheerend und unmittelbar sein.
Digital Recovery ist darauf vorbereitet, in solchen Szenarien schnell zu intervenieren und eine vollständige und sichere Wiederherstellung Ihrer verschlüsselten VIB-Dateien anzubieten. Unser hochspezialisiertes Team führt eine gründliche Analyse durch, um die Art des beteiligten ransomware und das Ausmaß der angewandten Verschlüsselung zu identifizieren, wobei wir fortgeschrittene Techniken der Reverse Engineering und proprietäre Technologien einsetzen, die exklusiv für diese Fälle entwickelt wurden.
Unabhängig von der ransomware-Variante ist unser Ziel, eine schnelle Wiederherstellung zu gewährleisten und dabei die Integrität und Vertraulichkeit der wiederhergestellten Daten vollständig zu bewahren.
Kontaktieren Sie unsere Spezialisten und starten Sie jetzt die Entschlüsselung Ihrer VIB-Dateien.
Warum Digital Recovery?
Digital Recovery verwendet eine eigene, exklusive Technologie namens TRACER, die eine sichere Wiederherstellung selbst in den komplexesten Szenarien ermöglicht und speziell an verschlüsselte VIB-Dateien angepasst ist. Darüber hinaus verfügen wir über eine spezialisierte Notfallabteilung, rund um die Uhr verfügbar, auch an Wochenenden und Feiertagen, um eine zügige Betreuung zu gewährleisten.
Unsere technische Diagnose ist schnell und wird in der Regel innerhalb von bis zu 24 Werktagen durchgeführt, wodurch die Wiederherstellungszeit Ihrer Daten deutlich verkürzt wird. Selbst nach negativen Diagnosen anderer Unternehmen kann unser technisches Team eine hohe Erfolgsquote bei der Wiederherstellung bieten.
Um während des gesamten Prozesses absolute Sicherheit zu gewährleisten, arbeiten wir unter strengen Vertraulichkeitsvereinbarungen (NDAs) und respektieren vollständig das Allgemeine Datenschutzgesetz (LGPD).
Kontaktanfrage Datenrettung
Sie erreichen uns telefonisch rund um die Uhr:
Sie wollen uns lieber schreiben? Dann nutzen Sie folgendes Formular:
Bitte tragen Sie Ihre Kontaktdaten und eine kurze Beschreibung Ihres Anliegens in das Formular ein. Ihre Kontaktanfrage wird über eine verschlüsselte Verbindung sicher übertragen.
Beim Absenden des Formulars erklären Sie, dass Sie die Informationen zum Datenschutz gelesen haben und damit einverstanden sind, dass Ihre personenbezogenen Daten ausschließlich zum Zweck der Bearbeitung und Beantwortung Ihrer Anfrage gemäß der Datenschutz-Grundverordnung erfasst, übertragen, verarbeitet und genutzt werden dürfen.
Von der Krise zum Erfolg: Unsere Fallstudien
Kurz und überzeugend: Was unsere Kunden sagen
„In mitten der Besorgnis in Bezug auf wichtige elektronische Aufzeichnungen unserer Arbeit, lernten wir Digital Recovery kennen, die sich in ihrem Kerngeschäft, RAID Datenrettung, als eine professionelle und kompetente Firma herausstellte. Die Erfahrung, die wir mit Digital Recovery machten, war äußerst zufriedenstellend, sowohl in technischer als auch professioneller Hinsicht.“

„In einem Fall von Datenverlust auf zwei QNAP RAID NAS Geräten mit jeweils 4 Festplatten kam es zu einem Datenverlust. Wir konnten 100% der Daten wiederherstellen. Hier das Feedback unseres Kunden: „Digital Recovery bat einen guten Service, eine schnelle Abholung und eine schnelle Rücklieferung zu einem fairen Preis im Gegensatz zur Konkurrenz.”

„Digital Recovery Datenrettung hat sich als absolut verlässlicher Partner dargestellt und in Rekord-Reaktionszeit in unserem Hause Egon Zehnder International GmbH das HP-RAID wiederhergestellt. Absolute Business-Empfehlung!“


Antworten unserer Spezialisten
Unsere Veeam-VIB-Dateien wurden von ransomware verschlüsselt und wir haben kein anderes funktionierendes Backup. Besteht trotzdem noch eine Möglichkeit zur Wiederherstellung?
In bestimmten Fällen ja, aber die Möglichkeit muss unter Berücksichtigung der gesamten Backup-Kette und nicht nur einer isolierten VIB-Datei bewertet werden.
Im Veeam Backup & Replication speichert die VBK-Datei das Full-Backup, während VIB-Dateien spätere inkrementelle Änderungen speichern. Diese Dateien sind Teil einer Backup-Kette, die zur Bildung der verschiedenen Wiederherstellungspunkte verwendet wird.
Wenn der ransomware das Repository getroffen hat und keine andere funktionierende Kopie vorhanden ist, sollten alle verfügbaren VBK-, VIB- und VBM-Dateien, einschließlich scheinbar beschädigter Dateien, aufbewahrt werden.
Die Möglichkeit einer Wiederherstellung hängt vom konkreten Schaden in der Kette, dem Ausmaß der Änderungen, dem Storage, den betroffenen Wiederherstellungspunkten und den nach dem Vorfall durchgeführten Maßnahmen ab. Das Vorhandensein verschlüsselter Dateien allein erlaubt weder den Schluss auf Erfolg noch auf endgültigen Datenverlust.
Was sollten wir sofort tun, nachdem wir entdeckt haben, dass die Veeam-Backups betroffen sind?
Die Priorität ist, den Angriff einzudämmen und das Repository sowie die Backup-Dateien in dem Zustand zu bewahren, in dem sie vorgefunden wurden.
Die CISA empfiehlt, betroffene Systeme zu isolieren und Backups offline zu halten. Sie weist darauf hin, dass Betreiber von ransomware häufig nach zugänglichen Backups suchen, um diese zu verschlüsseln oder zu löschen und die Wiederherstellung zu erschweren.
Im Veeam-Umfeld bewahren Sie insbesondere:
- VBK-, VIB- und VBM-Dateien;
- die gesamte Verzeichnisstruktur des Backups;
- relevante Repositories und Volumes;
- noch zugängliche Wiederherstellungspunkte;
- eventuelle Backup Copy Jobs und sekundäre Kopien;
- Erpressernachricht und hinzugefügte Dateiendungen;
- Informationen zur Veeam-Version und den geschützten Workloads;
- Protokolle der nach dem Angriff ausgeführten Vorgänge.
Wenn möglich, arbeiten Sie mit Kopien der betroffenen Daten. Die einzige verbleibende Kette sollte nicht als experimentelle Umgebung verwendet werden.
Was sollten wir nach dem Angriff nicht mit den VIB-, VBK-Dateien und dem Repository tun?
Vermeiden Sie es, Dateien in der Chain manuell zu löschen, die betroffenen Backups zu überschreiben oder destruktive Aktionen an der einzigen verfügbaren Kopie vorzunehmen.
Veeam selbst weist darauf hin, dass einzelne Dateien nicht manuell aus der Backup-Chain entfernt werden sollten, da ein Restore Point vom Full Backup und den nötigen Incrementals abhängt, um den gewünschten Zustand zu erreichen. Wenn eine Datei dieser Sequenz fehlt, können bestimmte Restore Points unbrauchbar werden.
Es ist auch ratsam, vorsichtig mit Befehlen wie „Remove from disk“, mit der Neuerstellung von Repositories und mit intensiven Neuschreibvorgängen auf einem Storage zu sein, von dem Dateien gelöscht wurden.
Wenn es nötig ist, Import, Health Check oder andere administrative Veeam-Verfahren zu testen, erstellen Sie zuerst eine geeignete Kopie des relevanten Materials. Ziel ist es zu vermeiden, dass ein Korrekturversuch ein Szenario verändert, das später einer spezialisierten Wiederherstellung unterzogen werden muss.
Kann eine VIB-Datei alleine wiederhergestellt werden oder ist sie abhängig vom VBK und den anderen Incrementals?
Normalerweise sollte eine VIB nicht als eigenständiges Backup behandelt werden. Sie ist Teil einer Chain.
Im Forward-Incremental-Verfahren von Veeam beginnt die Sequenz mit einer VBK-Datei, die das Full Backup darstellt, und setzt sich mit VIB-Dateien fort, die inkrementelle Änderungen gegenüber den vorherigen Restore Points aufzeichnen.
Um zu einem bestimmten Restore Point zu gelangen, benötigt Veeam die relevanten Komponenten der Chain. Die Dokumentation des Veeam Backup Validator ist besonders klar: Um ein inkrementelles Backup zu validieren, muss die komplette Chain vom VBK bis zu dem zu validierenden Incremental angegeben werden.
Deshalb sollten Sie während eines ransomware-Vorfalls nicht nur das letzte VIB einsenden oder aufbewahren. Die zugehörige VBK, Zwischen-VIBs und verfügbare VBM können für die Bewertung ebenso wichtig sein.
Wovon hängen die Chancen ab, eine von ransomware betroffene Veeam-Chain wiederherzustellen?
Die Chancen hängen vom konkreten Schaden in der Chain und im Repository ab, nicht nur vom Namen der ransomware-Variante.
Zu den relevanten Faktoren zählen die Anzahl der betroffenen VBKs und VIBs, die Position der beschädigten Dateien in der Chain, das Vorhandensein anderer Full Backups, die Verfügbarkeit früherer Restore Points, die Dateigrößen, das Muster der Verschlüsselung, gelöschte Dateien, der Zustand des Repositories und neue Schreibvorgänge nach dem Angriff.
Auch die Struktur der Chain ist wichtig. Aktive oder synthetische Full Backups können neue Sequenzen von Incrementals starten und eine lange Chain in kleinere Reihen aufteilen.
Außerdem weist Veeam darauf hin, dass die Daten, die einen Restore Point repräsentieren, auf mehrere Dateien der Chain verteilt sein können.
Deshalb können zwei Vorfälle, die derselben ransomware-Familie zugeschrieben werden, völlig unterschiedliche Wiederherstellungsmöglichkeiten aufweisen.
Ist es möglich, Daten aus VIB-Dateien ohne Schlüssel oder Decryptor der ransomware wiederherzustellen?
In bestimmten Szenarien kann auch dann eine technische Wiederherstellung bewertet werden, wenn kein Schlüssel oder Decryptor verfügbar ist.
Eine Datei zu entschlüsseln und Daten aus einer beschädigten Umgebung zu retten, sind nicht unbedingt dasselbe technische Problem. Wenn es ein vertrauenswürdiges Entschlüsselungstool für diese spezielle Variante gibt, kann dies eine Alternative darstellen. Wenn nicht, kann es dennoch sinnvoll sein, professionell die Bedingung der Backup-Chain und des Storages zu bewerten.
Das bedeutet nicht, dass jede verschlüsselte VIB ohne Schlüssel wiederhergestellt werden kann. Einige Szenarien erlauben nur partielle Ergebnisse, andere bieten technisch keine praktikable Alternative.
Digital Recovery analysiert jeden Fall einzeln. Das anfängliche Ziel ist, den tatsächlichen Zustand von VBK, VIB, VBM, Restore Points und Repository zu bestimmen, bevor Erwartungen an eine Wiederherstellung formuliert werden.
Sollen wir das Lösegeld bezahlen oder zuerst die technische Wiederherstellung der Veeam-Backups bewerten?
Wenn die Veeam-Backups die letzte verfügbare Datenquelle darstellen, ist es ratsam, zunächst die bestehenden technischen Alternativen zu kennen, bevor eine Zahlung als einzige Möglichkeit in Betracht gezogen wird.
Ein vom Angreifer bereitgestellter Schlüssel garantiert nicht automatisch, dass alle Restore Points wieder funktionieren. Eine Chain kann gelöschte Dateien, zusätzliche Korruption, fehlende VIBs oder Probleme im Storage aufweisen.
Gleichzeitig sollte man nicht davon ausgehen, dass eine professionelle Wiederherstellung ohne Analyse möglich ist.
Deshalb sind Datenwiederherstellung, Incident Response und eventuell Verhandlungen verschiedene Disziplinen. Das Incident-Response-Team sollte die Eindämmung und Sicherheit der Umgebung übernehmen, während Wiederherstellungsspezialisten den Zustand der betroffenen Daten und Backups bewerten.
Die Entscheidung über ein Lösegeld sollte auch rechtliche, regulatorische, versicherungstechnische und Compliance-Aspekte berücksichtigen, die für die Organisation gelten.
Ein mittleres VIB wurde verschlüsselt oder ist verschwunden. Funktionieren die nachfolgenden Restore Points noch?
In einer Chain, die von diesem VIB abhängig ist, können die nachfolgenden Restore Points unbrauchbar werden.
Veeam dokumentiert ausdrücklich, dass wenn ein Restore Point in einer Backup-Chain fehlt, die Daten dieses Punkts sowie die Restore Points, die von ihm abhängig sind, nicht wiederhergestellt werden können. Die Chain gilt ab dieser Abhängigkeit als beschädigt.
Stellen Sie sich zum Beispiel eine Sequenz VBK → VIB1 → VIB2 → VIB3 vor. Das Fehlen eines Zwischenelements kann nicht nur das Datum dieses VIB betreffen, sondern auch spätere Punkte, die darauf angewiesen sind.
Deshalb ist es besonders wichtig, nach einem Angriff alle gefundenen Dateien zu bewahren. Löschen Sie ein VIB nicht nur, weil die Veeam-Konsole es nicht mehr nutzen kann. Für eine spezialisierte Wiederherstellung muss das Szenario vor einer endgültigen Entsorgung bewertet werden.
Die VBK wurde beschädigt, aber einige VIBs sind intakt geblieben. Können diese Incrementals dennoch helfen?
Sie sollten erhalten bleiben, aber spätere VIBs hängen normalerweise vom Full Backup ab, das diese Kette startet.
Die Veeam-Dokumentation definiert die Backup-Chain als eine Folge, die aus dem Full Backup und den zugehörigen Incrementals besteht. Um eine VM auf einen bestimmten Zeitpunkt wiederherzustellen, ist die entsprechende Dateisequenz erforderlich.
Das bedeutet, dass scheinbar intakte VIBs nicht automatisch als eigenständige Backups interpretiert werden sollten, die ein beschädigtes VBK ersetzen können.
Andererseits kann eine Umgebung mehr als ein Full Backup besitzen. Active Full und Synthetic Full erzeugen neue VBKs und dienen als neue Ausgangspunkte für nachfolgende Incrementals.
Daher ist es wichtig, vor der Schlussfolgerung, dass die gesamte Kette verloren ist, alle vorhandenen VBKs, VIBs und Restore Points zu kartieren.
Wurde die VBM-Datei durch ransomware gelöscht oder beschädigt? Bedeutet das, dass die Veeam-Kette verloren ist?
Nicht unbedingt. Die VBM ist für Metadaten und das Management der Kette wichtig, aber ihr Fehlen bedeutet nicht automatisch den Verlust der in VBK und VIB vorhandenen Daten.
Veeam definiert die VBM als die Metadatendatei, die Informationen über das Backup, verarbeitete Workloads, die Struktur der Dateien und Restore Points enthält. Sie erleichtert Operationen wie Import und Backup-Mapping.
Wenn die VBM verfügbar ist, verläuft der Import in der Regel schneller. Dennoch sieht die Veeam-Dokumentation auch eine manuelle Importmöglichkeit vor, bei der das VBK verwendet wird, wenn die VBM nicht vorhanden ist.
Daher: Nach einem ransomware-Angriff VBM-Dateien bewahren, aber nicht davon ausgehen, dass VBK/VIB nutzlos sind, nur weil die Metadatendatei verloren ging. Es ist notwendig, die verbleibende Struktur der Kette und den tatsächlichen Zustand der Dateien zu bewerten.
Wie unterscheidet man die normale Veeam-Verschlüsselung von einer VIB-Datei, die durch ransomware verschlüsselt wurde?
Die im Veeam selbst konfigurierte Verschlüsselung und die nachträglich durch ransomware angewandte Verschlüsselung sind unterschiedliche Situationen.
Veeam Backup & Replication kann Backups legitim durch im Job konfigurierte Verschlüsselung schützen, unter Verwendung eines Passworts oder KMS. In diesen Fällen verwaltet Veeam selbst die zum Lesen und Wiederherstellen der Backups erforderlichen Schlüssel.
ransomware hingegen verändert die Dateien oder deren Verfügbarkeit außerhalb des normalen Schutzprozesses von Veeam.
Diese Unterscheidung ist während einer Wiederherstellung wichtig. Das Technikteam muss mitteilen, ob das Backup bereits vor dem Angriff native Verschlüsselung verwendete, und Passwörter, KMS, Enterprise Manager und andere verfügbare zugehörige Ressourcen sichern.
Veeam dokumentiert außerdem spezifische Mechanismen für den Import und die Entschlüsselung legitim verschlüsselter Backups.
Hat ransomware einige VIB-Dateien gelöscht, abgeschnitten oder in abnormaler Größe hinterlassen? Lohnt es sich, sie trotzdem zu analysieren?
Ja. Löschung, Trunkierung und Verschlüsselung sind unterschiedliche Schadensarten und müssen separat bewertet werden.
Ein VIB, das aus der Kette verschwunden ist, kann bestimmte Restore Points unzugänglich machen; Veeam beschreibt selbst die Auswirkungen fehlender Backup-Dateien auf abhängige Punkte.
Wenn die Datei aus dem Repository gelöscht wurde, wird der Storage, auf dem sie lag, besonders relevant. Neue Schreibvorgänge, Neuanlage von Volumes oder andere Maßnahmen können die vorhandene Situation verändern.
Dateien mit unerwarteter Größe, scheinbar leerem Inhalt oder nur teilweise zugänglich sollten ebenfalls zusammen mit dem VBK, der VBM und den anderen zugehörigen VIBs gesichert werden.
Allein anhand der Dateigröße lässt sich nicht feststellen, ob noch verwertbares Material vorhanden ist. Die Analyse muss gleichzeitig die betroffene Datei, ihre Position in der Backup-Chain und den Zustand des zugrundeliegenden Storages berücksichtigen.
Der Datenrettungs-Blog von Digital Recovery

The Gentlemen Ransomware: Funktionsweise und Datenwiederherstellung
Die Ransomware The Gentlemen zählt seit der zweiten Hälfte 2025 zu den am stärksten wachsenden Ransomware-Operationen. Anders als automatisierte Kampagnen, die wahllos angreifen, analysieren ihre
Qilin-Ransomware: Funktionsweise und Datenwiederherstellung
Die Qilin-Ransomware zählt zu den aktivsten und am besten organisierten Ransomware-Operationen auf dem Markt. Die Gruppe, die zunächst auch unter dem Namen Agenda bekannt war,
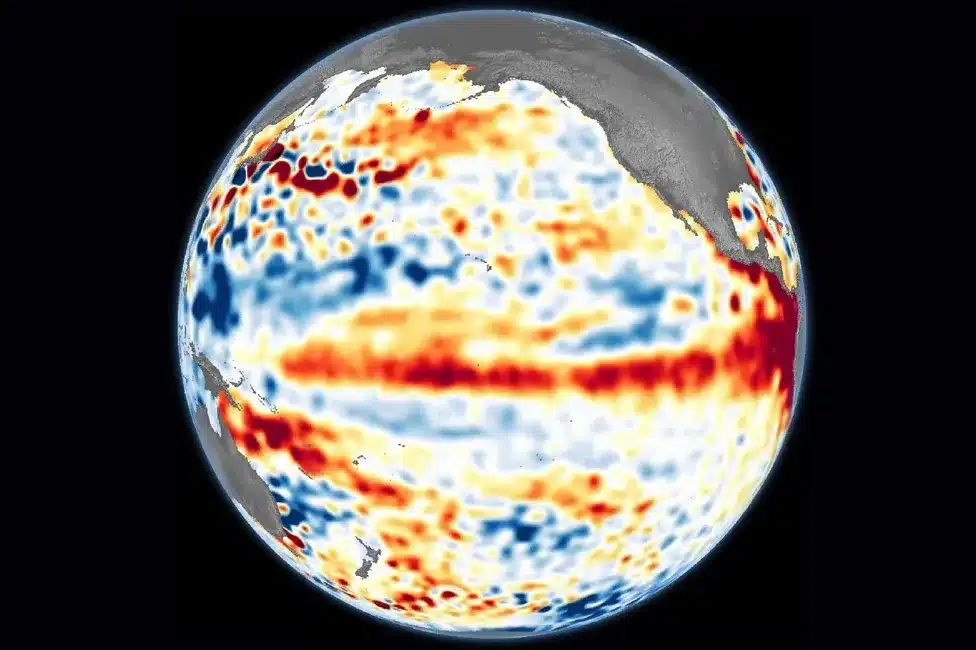
El Niño und Datenverlust: So schützen Sie Server, RAID-Systeme und Backups
El Niño kann in verschiedenen Regionen Südamerikas erhebliche Veränderungen der Niederschlags- und Temperaturmuster verursachen. Obwohl das Phänomen nicht direkt zu Datenverlust führt, können seine Auswirkungen
Was Sie wissen müssen
Das Veeam-Repository auf einem NAS, SAN, RAID oder Linux wurde ebenfalls betroffen. Wie verändert das die Wiederherstellung?
In diesem Szenario muss die Analyse sowohl die Veeam-Struktur als auch die Storage-Ebene berücksichtigen, auf der die Backups gespeichert waren.
Ein VIB kann logisch zu einer korrekten Kette gehören, aber das NAS, SAN, RAID, Dateisystem oder Repository-Server kann während desselben Vorfalls verschlüsselt, gelöscht oder beschädigt worden sein.
Veeam empfiehlt Architekturen mit unveränderlichen Backups gerade, um zu verhindern, dass Dateien durch Malware oder Angreifer gelöscht oder verändert werden. Hardened Repositories unter Linux sind eine der von der Plattform vorgesehenen Optionen zu diesem Zweck.
Wenn der Schutz nicht existierte oder ebenfalls kompromittiert wurde, bewahren Sie Informationen über Festplatten, Volumes, RAID, Shares, Extents und Repositories auf.
Digital Recovery kann sowohl die Dateien der Backup-Chain als auch die zugehörige Storage-Struktur bewerten, wenn das Szenario eine gemeinsame Analyse erfordert.
Beeinflussen verschiedene ransomware-Gruppen VIB-Dateien auf die gleiche Weise?
Nein. Der Name der Familie hilft, den Vorfall zu kontextualisieren, bestimmt aber nicht allein, wie eine Veeam-Kette beschädigt wurde oder wie hoch ihre Wiederherstellungschancen sind.
Qilin, DragonForce und LockBit bleiben relevante Operationen im ransomware-Szenario von 2026, während INC Ransom ebenfalls aktiv ist. Pay2Key zeigte 2026 wieder Aktivität und jüngere Varianten. Mimic ist eine Familie, die für ein Verhalten bekannt ist, das auf schnelle Enumeration und Verschlüsselung von Dateien abzielt.
Zwischen Akira und Veeam Backup & Replication besteht eine besonders gut dokumentierte Beziehung: Das gemeinsame Advisory von FBI/CISA vom November 2025 berichtet über die Ausnutzung von Schwachstellen in nicht aktualisierten Veeam-Servern.
Dennoch können Variante, Konfiguration, Affiliate, Dateigröße, Verschlüsselungsmuster und Maßnahmen gegen das Repository bei jedem Vorfall zu unterschiedlichen Schäden führen.
Wir haben viele VMs und betroffene Wiederherstellungspunkte. Können wir zuerst die kritischsten Systeme priorisieren?
Ja. Bei großen Vorfällen sollte die betriebliche Priorität vor der Analyse und dem Wiederherstellungsentwurf festgelegt werden.
Domänencontroller, ERP, SQL Server-Datenbanken, Finanzanwendungen, File‑Server, Produktionssysteme und andere VMs können sehr unterschiedliche Kritikalitätsstufen aufweisen.
Es ist hilfreich, eine Liste vorzubereiten, die Folgendes enthält:
- Name der VM oder Workload;
- betriebliche Kritikalität;
- letzter gewünschter Wiederherstellungspunkt;
- ungefähre Größe;
- VBK und VIBs in Zusammenhang;
- Abhängigkeiten zwischen Systemen;
- Vorhandensein anderer Kopien;
- Datenbank oder Anwendung innerhalb der VM.
Veeam arbeitet mit Wiederherstellungspunkten, die spezifische Zustände der Workloads repräsentieren, und in aktuellen Formaten kann jede Workload sogar ihre eigene Backup‑Chain besitzen.
Digital Recovery kann diese unternehmerische Priorität bei der Strukturierung der Analyse berücksichtigen, ohne die Annahme, dass Kritikalität und technische Komplexität notwendigerweise identisch sind.
Was ist der Unterschied zwischen einer normalen Wiederherstellung durch einen Administrator/MSP und der professionellen Wiederherstellung einer beschädigten Veeam‑Kette?
Die konventionelle Wiederherstellung sollte die erste Wahl sein, wenn die Veeam‑Kette intakt ist. Die professionelle Wiederherstellung kommt zum Einsatz, wenn das eigentliche Material für die Wiederherstellung beschädigt wurde.
Administratoren, MSPs und IT‑Dienstleister spielen eine wesentliche Rolle beim Betrieb von Veeam, Incident Response, dem Wiederaufbau der Infrastruktur und der Rücksicherung der Systeme.
Veeam bietet eigene Mechanismen für Restore, Import, Health‑Checks und Validierung von Backups. Der Health‑Check nutzt zum Beispiel Integritätsprüfungen von Metadaten und Datenblöcken der Wiederherstellungspunkte.
Wenn jedoch VBK, VIB, VBM oder das Repository selbst verschlüsselt, gelöscht oder beschädigt wurden und diese konventionellen Verfahren keinen funktionalen Restore mehr ermöglichen, liegt ein spezialisiertes Datenwiederherstellungsproblem vor.
Digital Recovery arbeitet genau in dieser Ebene und kann in Zusammenarbeit mit dem zuständigen MSP oder Administrator tätig werden.
Wie funktioniert die Wiederherstellung von VIB mit Digital Recovery und welche Rolle spielt Tracer?
Der Prozess ist in zwei Hauptphasen unterteilt: technische Analyse und anschließend Datenwiederherstellung.
Phase 1 — Technische Analyse
Der erste Schritt ist die telefonische Kontaktaufnahme mit Digital Recovery. Es werden Informationen über das ransomware, die Veeam‑Version, VBK, VIB, VBM, Wiederherstellungspunkte, Workloads und beteiligte Repositories gesammelt. Danach wird die geeignete Methode zur Bereitstellung des Materials festgelegt.
Am Ende der Analyse erhält der Kunde eine Bewertung der ermittelten Möglichkeiten und ein kommerzielles Angebot für das Wiederherstellungsprojekt.
Phase 2 — Wiederherstellung
Nach Auftragserteilung wird die Arbeit basierend auf dem identifizierten Szenario ausgeführt.
Digital Recovery nutzt unter seinen spezialisierten Technologien den Tracer, eine proprietäre Technologie zur Analyse und Wiederherstellung digitaler Umgebungen, die von ransomware betroffen sind.
Kann die Analyse der Veeam‑Backups remote erfolgen, was müssen wir bereitstellen und wie lange kann das dauern?
Die Analyseart und die Frist hängen vom Umfang, der Struktur der Backup‑Chain, dem Repositoriumstyp und dem Zustand der Dateien ab.
Normalerweise sind folgende Informationen nützlich:
- Version von Veeam Backup & Replication;
- Typ und Version des ransomware, falls bekannt;
- Ransom‑Note und hinzugefügte Dateiendung;
- Liste und Größe von VBK, VIB und VBM;
- prioritäre Wiederherstellungspunkte;
- Fehlermeldungen, die Veeam ausgibt;
- Ergebnisse bereits durchgeführter Tests oder Health‑Checks;
- Typ des Repositories und Dateisystem;
- Vorhandensein sekundärer oder unveränderlicher Kopien;
- Verwendung der nativen Veeam‑Verschlüsselung;
- prioritäre VMs, Datenbanken und Anwendungen.
Je nach Szenario können Dateien, Storage‑Kopien oder technisch geeigneter Remote‑Zugriff in Betracht gezogen werden.
Eine verlässliche Zeitabschätzung sollte erst nach der technischen Analyse abgegeben werden, da die Anzahl und Abhängigkeit der Wiederherstellungspunkte die Komplexität erheblich verändern können.


