Die Qilin-Ransomware zählt zu den aktivsten und am besten organisierten Ransomware-Operationen auf dem Markt. Die Gruppe, die zunächst auch unter dem Namen Agenda bekannt war, operiert nach dem Modell Ransomware-as-a-Service, kurz RaaS. Dabei stellt sie ihre Infrastruktur und Werkzeuge Partnern zur Verfügung, die für das Eindringen in Unternehmen, den Diebstahl von Informationen und die Verschlüsselung von Systemen verantwortlich sind.
Die Bedrohung beschränkt sich nicht auf die Computer der Nutzer. Varianten von Qilin wurden entwickelt, um Windows-, Linux- und VMware-ESXi-Umgebungen anzugreifen. Dadurch können Angreifer Server, virtuelle Maschinen, Netzwerkfreigaben, Datenbanken und Backup-Systeme kompromittieren. MITRE ATT&CK dokumentiert, dass die Ransomware-Familie mindestens seit 2022 aktiv ist und über Versionen verfügt, die in Go und Rust entwickelt wurden.
Die Operation verzeichnete auch in den vergangenen Jahren weiterhin ein hohes Aktivitätsniveau. Im zweiten Quartal 2025 war Qilin für 24 % der dem MS-ISAC gemeldeten Ransomware-Vorfälle verantwortlich, die staatliche, kommunale, indigene und territoriale Behörden in den Vereinigten Staaten betrafen. Im zweiten Quartal 2026 wurde Qilin zudem von Group-IB als die aktivste überwachte Ransomware-Gruppe in der Region Australien und Neuseeland eingestuft.
Für angegriffene Unternehmen ist das Verständnis der Funktionsweise der Ransomware nur ein Teil des Prozesses. Ebenso wichtig ist es, den Vorfall einzudämmen, Beweise zu sichern und die Möglichkeiten zur Wiederherstellung der von Qilin verschlüsselten Daten technisch zu bewerten.
Was ist die Qilin-Ransomware?
Qilin ist eine Ransomware-Familie, die mit einer kriminellen Operation verbunden ist, die nach dem RaaS-Modell arbeitet. Dabei verwalten die Betreiber die Malware, die Kommunikationsinfrastruktur, die Leak-Site und die Verhandlungsmechanismen, während die Affiliates die Angriffe auf die Organisationen durchführen.
Diese Struktur ermöglicht es unterschiedlichen Angreifern, dieselbe Ransomware zu verwenden, dabei jedoch verschiedene Methoden für den Erstzugriff und die laterale Bewegung innerhalb des Netzwerks einzusetzen. Aus diesem Grund können zwei Qilin zugeschriebene Angriffe unterschiedliche Angriffswege, Werkzeuge und Auswirkungen aufweisen.
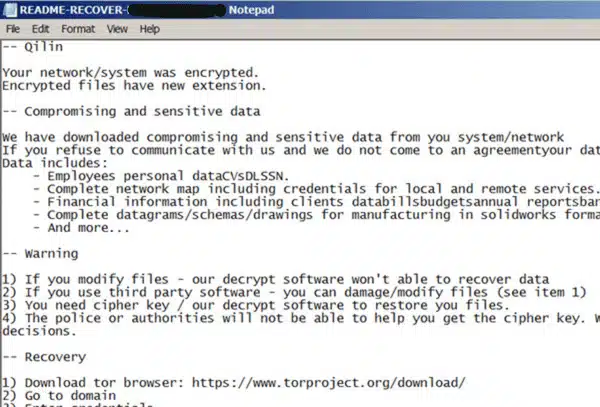
Die Gruppe setzt zudem auf die Strategie der doppelten Erpressung. Bevor die Dateien verschlüsselt werden, können die Angreifer Dokumente, Datenbanken, personenbezogene Informationen und andere vertrauliche Inhalte kopieren. Nach dem Angriff wird das Opfer unter Druck gesetzt, sowohl für die angebliche Entschlüsselung als auch für das Versprechen zu zahlen, dass die gestohlenen Daten nicht veröffentlicht werden.
Der Diebstahl von Informationen erhöht die Auswirkungen des Vorfalls erheblich. Selbst wenn die Organisation über funktionsfähige Backups verfügt, kann sie weiterhin rechtlichen, regulatorischen, finanziellen und reputationsbezogenen Risiken ausgesetzt sein, die sich aus der Offenlegung der Daten ergeben.
Die Ransomware wurde zunächst unter dem Namen Agenda identifiziert und später weithin mit der Bezeichnung Qilin in Verbindung gebracht. Obwohl beide Namen weiterhin in technischen Berichten auftauchen, beziehen sie sich in der Regel auf dieselbe Ransomware-Familie beziehungsweise auf die Weiterentwicklung derselben Operation.
Wie läuft ein Angriff mit der Qilin-Ransomware ab?
Ein Qilin-Angriff beginnt nicht zwangsläufig mit der Verschlüsselung. Bei vielen Vorfällen halten sich die Angreifer zunächst eine gewisse Zeit innerhalb der Infrastruktur auf, analysieren das Netzwerk, verschaffen sich höhere Berechtigungen und identifizieren die wichtigsten Systeme und Ressourcen, bevor sie die Ransomware ausführen.
Erstzugriff
Der Erstzugriff kann über verschiedene Wege erfolgen, darunter:
- Phishing-E-Mails mit schädlichen Links oder Anhängen;
- kompromittierte Zugangsdaten;
- offen zugängliche RDP-Schnittstellen;
- über das Internet erreichbare, anfällige Anwendungen;
- Remote-Zugriffsdienste;
- Administratorkonten ohne Multi-Faktor-Authentifizierung.
MITRE ATT&CK bringt Qilin mit Phishing, der Ausnutzung öffentlich erreichbarer Anwendungen, RDP, Citrix und weiteren Remote-Zugriffstools in Verbindung.
Aufklärung und Diebstahl von Zugangsdaten
Nach dem Eindringen in die Umgebung versuchen die Angreifer, Benutzer, Server, Domänencontroller, Netzwerkfreigaben, virtuelle Systeme und Backup-Mechanismen zu identifizieren.
Qilin und seine Affiliates können PowerShell, legitime Verwaltungstools und Werkzeuge wie Mimikatz einsetzen, um Zugangsdaten zu erlangen und ihre Berechtigungen auszuweiten. Kompromittierte Administratorkonten ermöglichen es den Angreifern, auf verschiedene Netzwerksegmente zuzugreifen und Domänenrichtlinien zu verändern.
Laterale Bewegung
Mit ausreichenden Berechtigungen können die Angreifer Tools und schädliche Dateien auf verschiedene Systeme verteilen. Techniken mit PsExec, SMB, SSH, Skripten, geplanten Aufgaben und Gruppenrichtlinien können eingesetzt werden, um die Ransomware gleichzeitig auf mehreren Systemen auszuführen.
Dieser Schritt erklärt, warum sich manche Angriffe schnell auf Arbeitsstationen, Server, virtuelle Maschinen und gemeinsam genutzte Volumes ausbreiten.
Kompromittierung der Wiederherstellungsmechanismen
Vor der Verschlüsselung können die Angreifer versuchen, Schattenkopien zu löschen, Dienste zu stoppen, Backup-Server neu zu starten oder Konfigurationen virtueller Umgebungen zu verändern.
In VMware-Infrastrukturen gehören zu den Qilin zugeschriebenen Techniken die Identifizierung von ESXi-Hosts und vCenter-Clustern, das Herunterfahren virtueller Maschinen sowie das Löschen von Snapshots. Zudem gibt es dokumentierte Maßnahmen, um Hochverfügbarkeitsfunktionen zu deaktivieren und die Wiederherstellung zu erschweren.
Exfiltration und Verschlüsselung
Nachdem die wichtigsten Daten identifiziert wurden, können die Angreifer Informationen auf externe Server übertragen. Erst danach erfolgt die großflächige Verschlüsselung.
Qilin-Varianten können symmetrische Algorithmen wie AES oder ChaCha20 zur Verschlüsselung der Daten einsetzen, während RSA-Schlüssel verwendet werden, um die im Prozess eingesetzten Schlüssel zu schützen. Die Konfiguration kann je nach Kampagne und Affiliate variieren.
Am Ende fügt die Ransomware den betroffenen Dateien Erweiterungen hinzu und hinterlässt Lösegeldforderungen mit Kontaktanweisungen. Da Qilin konfigurierbar ist, können sowohl die Dateierweiterung als auch der Name der Lösegeldforderung von Angriff zu Angriff variieren.
Welche Systeme können von Qilin betroffen sein?
Qilin stellt insbesondere für Unternehmen eine ernstzunehmende Bedrohung dar, da die Ransomware plattformübergreifend eingesetzt werden kann. Ihre Auswirkungen beschränken sich nicht auf Dateien, die auf Windows-Systemen gespeichert sind.
Windows-Server und Active Directory
Dateiserver, Domänencontroller, ERP-Systeme, Unternehmensanwendungen und SMB-Freigaben können betroffen sein, sobald sich die Angreifer administrative Berechtigungen verschafft haben.
Die Kompromittierung des Active Directory ermöglicht es den Angreifern, Befehle zu verteilen, Richtlinien zu ändern und den Umfang des Angriffs innerhalb der Organisation auszuweiten.
Linux- und Datenbankumgebungen
Linux-Varianten können Verzeichnisse angreifen, die mit Unternehmensdiensten, Containern, Virtualisierung und Datenbanken verbunden sind.
Technische Analysen haben unter den von der Ransomware untersuchten Zielen Pfade identifiziert, die mit MySQL, PostgreSQL, MongoDB, Redis, Elasticsearch, Docker, VMware, Xen und weiteren Diensten in Verbindung stehen.
VMware ESXi und virtuelle Maschinen
VMware-ESXi-Server sind besonders attraktive Ziele, da sie mehrere virtuelle Maschinen in einer einzigen Umgebung bündeln. Gelingt es der Ransomware, Datastores oder virtuelle Festplatten zu verschlüsseln, können dadurch mehrere Dienste gleichzeitig ausfallen.
VMDK-Dateien, Konfigurationen virtueller Maschinen, Snapshots und VMFS-Strukturen können betroffen sein. Broadcom hat bereits eine spezielle Warnung zu einer Linux-Variante von Qilin veröffentlicht, die auf VMware-ESXi-Umgebungen abzielt.
NAS, SAN und RAID-Systeme
NAS- und SAN-Speichersysteme sowie RAID-Volumes können betroffen sein, wenn sie von kompromittierten Servern aus erreichbar sind oder wenn sich der Angreifer administrativen Zugriff auf die Systeme verschafft.
Auch wenn die Ransomware nicht direkt auf dem Speichersystem ausgeführt wird, können gespeicherte Dateien über im Netzwerk eingebundene Freigaben verschlüsselt werden. In einigen Fällen können zudem die logische Struktur des Volumes, Snapshots und Sicherungskopien kompromittiert werden.
Backup-Systeme
Die Angreifer versuchen, die Wiederherstellungsmöglichkeiten einzuschränken, bevor sie den Angriff offenlegen. Daher sollten Backup-Server, Repositories, administrative Zugangsdaten und Verwaltungskonsolen in die Untersuchung einbezogen werden.
Backups, die dauerhaft mit der Domäne verbunden sind, können gelöscht, verschlüsselt oder verändert werden. Das Vorhandensein eines Backups bedeutet nicht automatisch, dass es intakt, aktuell und frei von den während des Angriffs eingesetzten Mechanismen ist.
Die Auswirkungen eines Qilin-Angriffs

Einer der bekanntesten Vorfälle im Zusammenhang mit Qilin traf Synnovis, ein Unternehmen, das Labor- und Pathologiedienstleistungen für Einrichtungen des öffentlichen Gesundheitswesens im Vereinigten Königreich erbringt.
Der im Juni 2024 identifizierte Angriff beeinträchtigte Labordienstleistungen und führte zur Verschiebung von Eingriffen und Terminen in Londoner Krankenhäusern. Synnovis teilte mit, dass die Untersuchung mit Unterstützung von Organisationen wie der National Crime Agency, NHS England und dem National Cyber Security Centre durchgeführt wurde.
Der Fall zeigt, dass die Auswirkungen eines Ransomware-Angriffs weit über den Verlust von Dateien hinausgehen. Die Nichtverfügbarkeit von Systemen kann kritische Abläufe unterbrechen, den Zugriff auf wichtige Informationen verhindern und Kunden, Patienten, Lieferanten sowie Geschäftspartner beeinträchtigen.
Zu den wichtigsten Folgen eines Qilin-Angriffs gehören:
- Unterbrechung des Betriebs;
- Ausfall von Servern und virtuellen Maschinen;
- Verlust des Zugriffs auf Datenbanken;
- Kompromittierung von Backups;
- Offenlegung vertraulicher Informationen;
- Ausfall von Produktionssystemen;
- rechtliche und regulatorische Kosten;
- Reputationsschäden für das Unternehmen;
- längere Dauer bis zur vollständigen Wiederherstellung des Betriebs.
Was ist nach einem Angriff mit der Qilin-Ransomware zu tun?
Die ersten Entscheidungen nach der Entdeckung des Angriffs können die Wiederherstellungsmöglichkeiten direkt beeinflussen. Vorrangig sollte die weitere Ausbreitung eingedämmt werden, ohne dabei wichtige Beweise zu zerstören.
Isolieren Sie die betroffenen Systeme
Trennen Sie kompromittierte Systeme vom Netzwerk und unterbrechen Sie die Kommunikation zwischen den betroffenen Netzwerksegmenten. Wenn mehrere Geräte gleichzeitig verschlüsselt werden, kann es erforderlich sein, Verbindungen auf Switch-Ebene zu blockieren oder ganze Bereiche der Infrastruktur zu isolieren.
Die CISA empfiehlt, betroffene Systeme zu identifizieren und sofort zu isolieren. Ein Herunterfahren sollte vor allem dann in Betracht gezogen werden, wenn das Gerät nicht vom Netzwerk getrennt werden kann, da sich wichtige Informationen möglicherweise nur vorübergehend im Arbeitsspeicher befinden.
Formatieren oder installieren Sie die Server nicht neu
Das Formatieren von Datenträgern, die Neuinstallation von Betriebssystemen oder das Neuerstellen von Volumes kann wichtige Strukturen überschreiben, die für die Untersuchung und die Datenwiederherstellung erforderlich sind.
Selbst scheinbar unbrauchbare Dateien können noch wiederherstellbare Bestandteile enthalten. Änderungen ohne vorherige Analyse können die verfügbaren technischen Wiederherstellungsmöglichkeiten einschränken.
Sichern Sie die Beweise
Bewahren Sie Kopien der Lösegeldforderungen, der an Dateien angehängten Erweiterungen, der Protokolle, der verschlüsselten Dateien, von Malware-Proben sowie der Aufzeichnungen der Sicherheitssysteme auf.
Wichtig ist außerdem zu dokumentieren, wann der Vorfall erkannt wurde, welche Systeme betroffen sind und welche Maßnahmen bereits durchgeführt wurden.
Die CISA empfiehlt bei der Reaktion auf Ransomware-Vorfälle, Systemabbilder, Speicherinhalte, Sicherheitsprotokolle und Firewall-Aufzeichnungen zu sichern.
Verwenden Sie keine beliebigen Entschlüsselungstools
Ein inkompatibles Tool kann Dateien verändern, zusätzliche Beschädigungen verursachen oder einen späteren Wiederherstellungsversuch erschweren.
Die Ransomware-Familie, die jeweilige Variante und das Verschlüsselungsverhalten müssen korrekt identifiziert werden, bevor ein Tool eingesetzt wird. Das Projekt No More Ransom stellt mit Crypto Sheriff ein Tool zur Verfügung, das bei der Identifizierung der Ransomware und der Prüfung verfügbarer öffentlicher Lösungen unterstützt.
Analysieren Sie die Backups in einer isolierten Umgebung
Verbinden Sie die Backups nicht sofort wieder mit der kompromittierten Infrastruktur. Sie sollten zunächst in einer kontrollierten Umgebung überprüft werden, um sicherzustellen, dass sie intakt sind und keine schädlichen Dateien, kompromittierten Konten oder Persistenzmechanismen enthalten.
Die vollständige Wiederherstellung der Umgebung, ohne zuvor den Zugriff der Angreifer zu beseitigen, kann einen erneuten Angriff ermöglichen.
Können von Qilin verschlüsselte Daten wiederhergestellt werden?
Recovery depends on the variant used, how the encryption was carried out, the systems affected, and the actions taken after the incident.
Es sollte nicht davon ausgegangen werden, dass es ein universelles öffentlich verfügbares Tool gibt, das alle Qilin-Varianten entschlüsseln kann. Jeder Angriff muss individuell analysiert werden.
Die Wiederherstellung kann verschiedene Ansätze umfassen:
Identifizierung der Variante
Die Analyse beginnt mit der den Dateien hinzugefügten Erweiterung, der Lösegeldforderung, Malware-Proben und dem auf den Systemen beobachteten Verhalten.
Diese Informationen helfen dabei, die Variante zu identifizieren und nachzuvollziehen, wie die Daten verarbeitet wurden.
Analyse der Verschlüsselung
Analyse der Verschlüsselung
In einigen Fällen können Unterbrechungen des Verschlüsselungsprozesses, Implementierungsfehler oder temporäre Dateien Möglichkeiten zur Wiederherstellung eröffnen. Dies ist jedoch nicht in jedem Fall möglich und kann erst nach einer technischen Analyse bestätigt werden.
Wiederherstellung der Speicherstrukturen
Auch wenn die Dateien verschlüsselt sind, kann es notwendig sein, zunächst die logische Speicherstruktur wiederherzustellen, in der sie gespeichert waren.
Digital Recovery ist auf die Datenwiederherstellung in folgenden Bereichen spezialisiert:
- physischen Servern;
- NAS-, DAS- und SAN-Speichersystemen;
- RAID-Systemen;
- virtuellen Maschinen mit VMware und Hyper-V;
- Datenbanken wie SQL Server, Oracle, MySQL und weitere;
- Backup-Systemen;
- Windows- und Linux-Volumes.
Die Analyse kann virtuelle Festplatten, Dateisysteme, beschädigte Volumes, beschädigte Datenbanken und auf den Geräten verbliebene Datenkopien umfassen.
Wiederherstellung in einer sicheren Umgebung
Die wiederhergestellten Daten sollten validiert und in eine saubere Infrastruktur übertragen werden. Die Wiederherstellung muss in einer festgelegten Reihenfolge erfolgen, die sich nach der Kritikalität der Systeme sowie den Abhängigkeiten zwischen Anwendungen, Datenbanken und Diensten richtet.
Ziel ist es nicht nur, einzelne Dateien wiederherzustellen, sondern dem Unternehmen eine sichere Wiederaufnahme des Betriebs zu ermöglichen.
Garantiert die Zahlung des Lösegelds die Wiederherstellung?
Die Zahlung garantiert weder, dass die Angreifer einen funktionierenden Entschlüsselungsschlüssel bereitstellen, noch dass alle Dateien wiederhergestellt oder die gestohlenen Daten gelöscht werden.
Auch die CISA warnt davor, dass die Zahlung des Lösegelds nicht garantiert, dass der Zugriff auf Systeme und Daten wiederhergestellt werden kann.
Selbst wenn die Angreifer ein Entschlüsselungstool bereitstellen, können Probleme auftreten, wie zum Beispiel:
- extrem langsame Entschlüsselung;
- beschädigte Dateien;
- Fehler bei großen Datenbanken;
- virtuelle Maschinen, die nicht mehr starten;
- Verlust von Metadaten;
- fehlender technischer Support;
- erneuter Erpressungsversuch;
- spätere Veröffentlichung der gestohlenen Informationen.
Bevor eine Verhandlung in Betracht gezogen wird, sollte die Organisation die Daten, Backups und kompromittierten Geräte technisch bewerten. In vielen Fällen gibt es Wiederherstellungsmöglichkeiten, die keine Zahlung an die Angreifer erfordern.
Wie lässt sich das Risiko weiterer Angriffe reduzieren?
Die Prävention gegen Qilin erfordert Sicherheitsmaßnahmen, die den Erstzugriff verhindern, die laterale Bewegung einschränken und die Wiederherstellungsmechanismen schützen.
Zu den wichtigsten Maßnahmen gehören:
- Multi-Faktor-Authentifizierung für VPNs, Remote-Zugänge und Administratorkonten;
- regelmäßige Updates für Systeme, Hypervisoren, Firewalls und öffentlich erreichbare Anwendungen;
- Netzwerksegmentierung zwischen Benutzern, Servern, Speichersystemen und Backup-Umgebungen;
- Anwendung des Prinzips der geringsten Rechte;
- Schutz von Domänenkonten;
- Überwachung von PowerShell, PsExec, RDP, SMB und SSH;
- EDR und XDR auf Servern und Endgeräten;
- Überwachung von Windows-, Linux- und virtualisierten Umgebungen;
- Offline-Backups sowie isolierte oder unveränderliche Backups;
- regelmäßige Wiederherstellungstests;
- Incident-Response-Plan;
- Plan zur Reaktion auf Sicherheitsvorfälle;
Sicherheitslösungen müssen auch plattformübergreifende Aktivitäten überwachen. Forscher von Trend Micro identifizierten eine Agenda/Qilin-Kampagne, bei der eine Linux-Variante innerhalb von Windows-Systemen eingesetzt wurde. Dies zeigt, wie die Angreifer ihre Techniken kontinuierlich anpassen, um herkömmliche Erkennungsmechanismen zu umgehen.
Datenwiederherstellung nach einem Qilin-Angriff
Ein Angriff mit der Qilin-Ransomware erfordert eine koordinierte Reaktion von IT-Sicherheit, IT-Infrastruktur, Rechtsabteilung, Risikomanagement und Spezialisten für Datenwiederherstellung.
Digital Recovery verfügt über umfassende Erfahrung in der Analyse und Wiederherstellung von Servern, RAID-Systemen, Speichersystemen, virtuellen Maschinen, Datenbanken und Backups, die von Ransomware betroffen sind.
Jeder Vorfall wird individuell bewertet, um die Variante zu identifizieren, das Ausmaß der Verschlüsselung zu verstehen und die sichersten technischen Wiederherstellungsoptionen festzulegen. Die Diagnose hilft, Maßnahmen zu vermeiden, die den Schaden vergrößern könnten, und ermöglicht es, die für die Betriebskontinuität des Unternehmens entscheidenden Systeme zu priorisieren.
Wenn Sie von Qilin verschlüsselte Dateien feststellen, sollten Sie weitere Änderungen an den betroffenen Geräten vermeiden und professionelle Unterstützung in Anspruch nehmen. Je weniger die Infrastruktur nach dem Angriff verändert wird, desto größer sind die Chancen, wichtige Informationen für die Wiederherstellung zu erhalten.
Häufig gestellte Fragen zur Qilin-Ransomware
Sind Qilin und Agenda dieselbe Ransomware?
Agenda war zunächst die Bezeichnung für diese Ransomware-Familie. Mit der Weiterentwicklung der Operation setzte sich zunehmend der Name Qilin durch. In technischen Berichten werden jedoch weiterhin beide Bezeichnungen verwendet.
Welche Dateierweiterung fügt Qilin hinzu?
Es gibt keine einheitliche Dateierweiterung, die bei allen Angriffen verwendet wird. Qilin lässt sich unterschiedlich konfigurieren, sodass die Erweiterung je nach Kampagne und dem für den Angriff verantwortlichen Affiliate variieren kann.
Gibt es ein kostenloses Entschlüsselungstool für Qilin?
Die Verfügbarkeit eines geeigneten Tools muss für die jeweilige Variante geprüft werden. Ein Entschlüsselungstool sollte erst eingesetzt werden, nachdem seine Kompatibilität mit den betroffenen Dateien bestätigt wurde.
Greift Qilin VMware-ESXi-Server an?
Ja. Es gibt Linux-Varianten und Techniken, die mit der Kompromittierung von VMware ESXi und vCenter in Verbindung stehen. Virtuelle Festplatten, Datastores, Snapshots und Konfigurationen virtueller Maschinen können betroffen sein.
Ist eine Datenwiederherstellung auch ohne Backup möglich?
In einigen Fällen kann eine Wiederherstellung durch die Analyse der betroffenen Geräte, Dateisysteme, Datenbanken, Volumes und verbliebenen Datenstrukturen möglich sein. Das Ergebnis hängt jedoch von den konkreten Umständen des Vorfalls ab und kann ohne vorherige Diagnose nicht garantiert werden.
Stiehlt Qilin auch Daten?
Ja. Die Operation setzt auf doppelte Erpressung, indem sie Verschlüsselung mit Datendiebstahl kombiniert. Daher muss die Reaktion sowohl die operative Wiederherstellung als auch die Untersuchung einer möglichen Datenschutzverletzung berücksichtigen.
Sollte ich die angegriffenen Server herunterfahren?
Vorrangig sollten die betroffenen Server vom Netzwerk isoliert werden. Ein Herunterfahren kann wichtige flüchtige Informationen löschen, die für die Untersuchung relevant sind, kann jedoch erforderlich sein, wenn sich die weitere Ausbreitung anders nicht verhindern lässt. Die Entscheidung sollte vom aktuellen Stand des Angriffs abhängen und nach Möglichkeit unter fachkundiger Anleitung getroffen werden.
Sollte ich das Lösegeld zahlen?
Die Zahlung garantiert weder eine vollständige Entschlüsselung noch verhindert sie die Veröffentlichung der gestohlenen Daten. Vor einer Entscheidung empfiehlt es sich, die verfügbaren Wiederherstellungsoptionen technisch prüfen zu lassen.