Autor: Editorial Team
Ransomware Datenrettung

Ransomware Vice Society

Die Ransomware-Angriffe der Vice Society führten zu einem Update des Windows-Druckspooler-Codes. Der vom Gruppe für ihre Angriffe genutzte Exploit wurde als „PrintNightmare“ bekannt, und das Windows-Update zielte darauf ab, diese Sicherheitslücke zu schließen.  Dieser Fehler befand sich im Drucksystem. Nach einem Fehler bei der Ausführung des Spoolers konnten die Hacker auf das Betriebssystem zugreifen, das ihnen die gleichen Privilegien wie
WEITERLESEN →
Ransomware Datenrettung

Ransomware Conti

Im Mai dieses Jahres veröffentlichte das FBI eine Warnmeldung über die beträchtliche Zunahme von Angriffen durch Conti-Ransomware. Sie nutzen das RaaS (Ransomware as a Service) Service-System, das die Verbreitung von Ransomware auslagert, wodurch die Zahl der Angriffe exponentiell steigt. Und sie entwickeln diese Art von Dienstleistung weiter, indem sie ihren Mitarbeitern keine Provision zahlen, sondern eine monatliche Gebühr, indem sie

WEITERLESEN →
Ransomware Datenrettung

Ransomware-Cyberangriffe PYSA

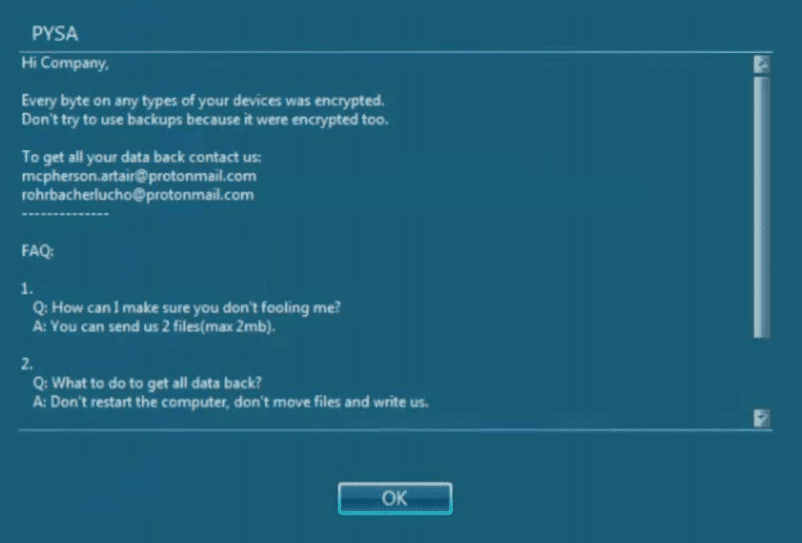
Der Ransomware PYSA (Protect Your System Amigo) oder Mespinoza-Ransomware ist seit langem effektiv im Internet aktiv. Er ist berühmt für zahlreiche Angriffe. So sehr, dass das FBI eine Flash-Warnung über die Gefahren dieser Ransomware herausgegeben hat. Er ist seit Dezember 2019 im Einsatz und weiterhin aktiv. Um die Opfer zur Zahlung zu drängen, veröffentlichen sie einen Teil der entführten Dateien,

WEITERLESEN →
Ransomware Datenrettung

Ransomware BlackMatter

Nach den erfolgreichen Angriffen der Darkside-Ransomware auf die Colonial Pipeline und der REvil Sodinokibi-Ransomware auf Kaseya haben beide Gruppen ihre Aktivitäten eingestellt. Dadurch entstand eine Lücke, die von neuen Ransomware-Varianten gefüllt wurde, die nach größerer Sichtbarkeit bei Angriffen und im sogenannten Ransomware-as-a-Service (RaaS) streben – der Auslagerung von Angriffen als Dienstleistung. Aus dieser Lücke heraus sind einige Ransomware-Gruppen entstanden und

WEITERLESEN →

Durchbruch bei Entschlüsselung nach REvil Ransomware-Hackerangriff auf Kaseya

Der schnelle Weg zur Wiederherstellung der von REvil verschlüsselten Daten Einer der größten Hackerangriffe der vergangenen Jahre beeinträchtigt zur Zeit die IT-Systeme zahlreicher Unternehmen. Weltweit seien bis 1500 Unternehmen betroffen, erklärt der US amerikanische IT Dienstleister Kaseya, dessen Software den Cyberkriminellen als Einfallstor diente. Sehr wahrscheinlich ist die Dunkelziffer noch weitaus größer, da viele Firmen um einen Image-Schaden fürchten. Zahlreiche

WEITERLESEN →
Ransomware Datenrettung

Durchbruch bei Entschlüsselung von LockBit 2.0 Ransomware – Datenwiederherstellung in vielen Fällen möglich

Ein realistischer Ansatz zur Wiederherstellung der von LockBit 2.0 verschlüsselten Daten Digital Recovery hat durch jahrelange Erfahrung mit Verschlüsselungen und Ransomware eine einzigartige Technologie entwickelt, die in vielen Fällen zu einer Datenwiederherstellung ohne Lösegeldzahlung und ohne Decoder von LockBit 2.0 Ransomware führte. Lassen Sie sich nicht von den vielen vermeintlichen Spezialisten verwirren, die in ihrem mangelnden Know-How darauf bestehen, dass

WEITERLESEN →
Recover files
HD

Wie man gelöschte Dateien wiederherstellt

Das versehentliche Löschen von Dateien ist der häufigste aller Fehler, wenn es um Datei­probleme geht. Oft glauben wir fälschlicherweise, dass wir aufräumen und Ordnung schaffen, aber in Wirklichkeit werfen wir wichtige Dateien weg, deren Erstellung viel Zeit gekostet hat. Schlimmer als das Löschen einer wichtigen Datei ist es, ihr Fehlen erst lange nach dem Vorfall zu bemerken. Glücklicherweise wurde für

WEITERLESEN →
Ransomware Datenrettung

Ransomware Makop

Die Makop-Ransomware, bekannt für ihr Ransomware-as-a-Service (RaaS)-Modell, hat sich durch ihre aggressive Expansion und ausgefeilte Vorgehensweise hervorgetan. Sie betrifft hauptsächlich Unternehmen in Südkorea sowie Ziele in Europa und Amerika. Diese Gruppe sucht nicht nur aktiv nach Partnerschaften zur Verbreitung ihrer Angriffe, sondern entwickelt auch einen berüchtigten Ruf, indem sie Lösegelder von ihren Opfern fordert. Unternehmen aus den Branchen Fertigung, Bildung,

WEITERLESEN →
BRASILIEN

🇧🇷 Wie wir ein Stromversorger vor der Erpressung durch die Ransomware REvil Sodinokibi gerettet haben

Wir erhielten einen Fall von einem Angriff durch die Ransomware REvil Sodinokibi. Zu der Zeit gehörte die Gruppe zu den größten und effektivsten Ransomware-Gruppen weltweit, und ihre Angriffe richteten sich immer gegen große Unternehmen. In diesem Fall war es nicht anders. Der Angriff erfolgte an einem Wochenende, aber tatsächlich war die Ransomware schon seit einiger Zeit im System des Unternehmens.

WEITERLESEN →
Ransomware Datenrettung

Ransomware Intercobros

Die Ransomware-Gruppe Intercobros ist eine neue Gruppe, die aufgetaucht ist, aber im Vergleich zu allen anderen Gruppen nichts Neues präsentiert hat. Intercobros folgt dem gleichen Muster: Eindringen, Verschlüsseln, Daten extrahieren und anschließend Lösegeld für die Wiederherstellung der Daten fordern. Dies ist das übliche Vorgehen aller Ransomware-Gruppen. Lassen Sie sich nicht täuschen, die Ransomware Intercobros ist ein echtes Risiko für jedes

WEITERLESEN →

Wir können Daten nach Cyberangriffen erkennen, eindämmen, beseitigen und wiederherstellen.

Wir können Daten nach Cyberangriffen erkennen, eindämmen, beseitigen und wiederherstellen.